Senha
Use uma senha para abrir a área protegida.
Criptografe unidades de dados, partições, pendrives e containers. Mantenha as áreas privadas bloqueadas separadamente, mesmo enquanto o Windows estiver em execução.
Teste limitado de 30 dias
Compre uma vez. Use-o por toda a vida em um computador. Renove o suporte e atualize os direitos a cada ano.
A Volkswagen Financial Services escolheu o DriveCrypt após constatar que a solução usada nos discos dos notebooks não oferecia o mesmo nível de proteção para dispositivos USB. David Hawkins, gerente de suporte de TI, destaca a facilidade de uso, a escolha de algoritmos reconhecidos, a solicitação de senha ao inserir o dispositivo USB, a confiabilidade e o atendimento da SecurStar.
 David Hawkins · Gerente de suporte de TI, Volkswagen Financial Services (UK) Ltd.
Dependendo da sua configuração, desbloqueie a sua área apenas com uma senha ou adicione uma segunda chave de acesso.
Use uma senha para abrir a área protegida.
Combine sua senha com um arquivo de chave: o keyfile.
Adicione um token USB compatível como uma chave de acesso físico.
O DriveCrypt criptografa e descriptografa dados automaticamente em segundo plano. Trabalhe com seus arquivos como de costume, sem alterar seu fluxo de trabalho normal.
Os dados na área protegida do DriveCrypt são armazenados criptografados no disco, na partição, no container ou em um pendrive.
O DriveCrypt descriptografa os dados necessários em tempo real na memória. O Windows e o aplicativo disponibilizam esses dados para você enquanto trabalha.
Antes que os dados alterados sejam gravados no armazenamento, o DriveCrypt os criptografa automaticamente novamente.
A área criptografada do DriveCrypt permanece protegida e não pode ser simplesmente lida em outro computador sem credenciais válidas. Para um container, isso se aplica ao arquivo de container; para uma partição criptografada, isso se aplica à partição protegida.
Enquanto uma área protegida estiver aberta, o Windows e os aplicativos autorizados podem acessar seus dados. A descriptografia na memória é o que permite que você trabalhe com os arquivos normalmente.O assistente orienta você durante a configuração. Seu container criptografado aparece como uma unidade: abra, edite e salve seus arquivos como de costume.
Mesmo enquanto o Windows está em execução, seus containers privados permanecem bloqueados até que você os desbloqueie. Ideal para fotos, finanças e projetos confidenciais em um PC compartilhado.
Uma unidade de sistema criptografada protege um computador desligado. Adicione áreas de dados bloqueáveis separadamente, armazenamento externo criptografado e maneiras de ocultar conteúdo confidencial.
Crie uma área visível com dados preparados e uma área oculta adicional dentro dela. A senha externa abre a área visível; uma segunda senha abre seus dados confidenciais. Sem essa segunda senha, a área oculta não pode ser detectada — negação plausível.
Oculte um volume criptografado completo dentro de um arquivo de áudio WAV adequado e abra-o como uma unidade quando precisar trabalhar.
Configure um pendrive como um token de criptografia e use-o para desbloquear e bloquear seus containers e partições.
Não há necessidade de comparar algoritmos de criptografia. Use as configurações recomendadas pelo assistente. O DriveCrypt criptografa automaticamente os arquivos à medida que você os salva e os descriptografa à medida que os lê.
Escolha um container criptografado, partição de dados ou dispositivo USB. O assistente de configuração orienta você nas etapas.
Use sua senha ou um token configurado para desbloquear seus arquivos. Eles aparecem como uma unidade.
Abra, edite e salve arquivos como de costume. Bloqueie a unidade quando terminar para proteger seu conteúdo novamente.
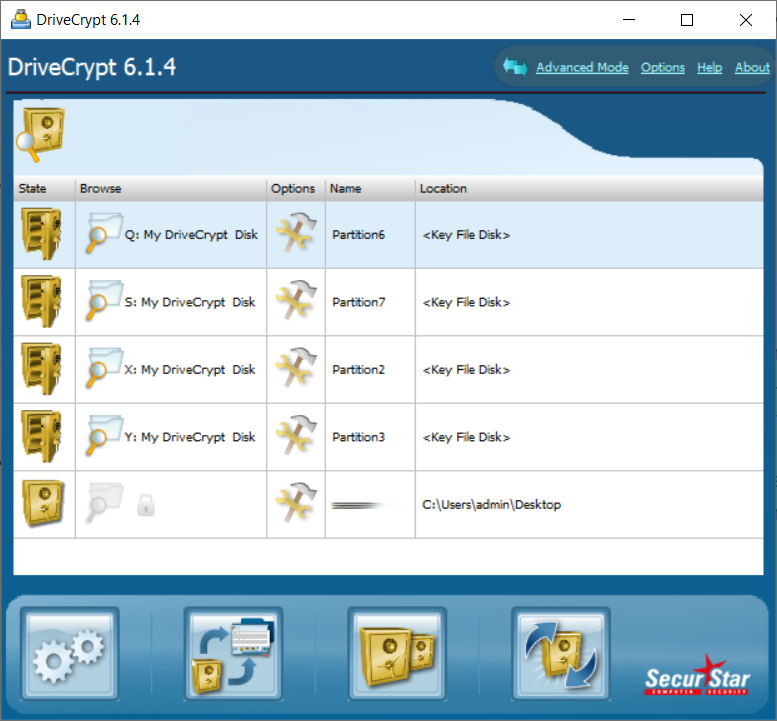
Uma interface clara e simples com as configurações recomendadas já selecionadas. Crie, abra e feche containers e áreas protegidas sem ter que escolher todas as opções técnicas primeiro.
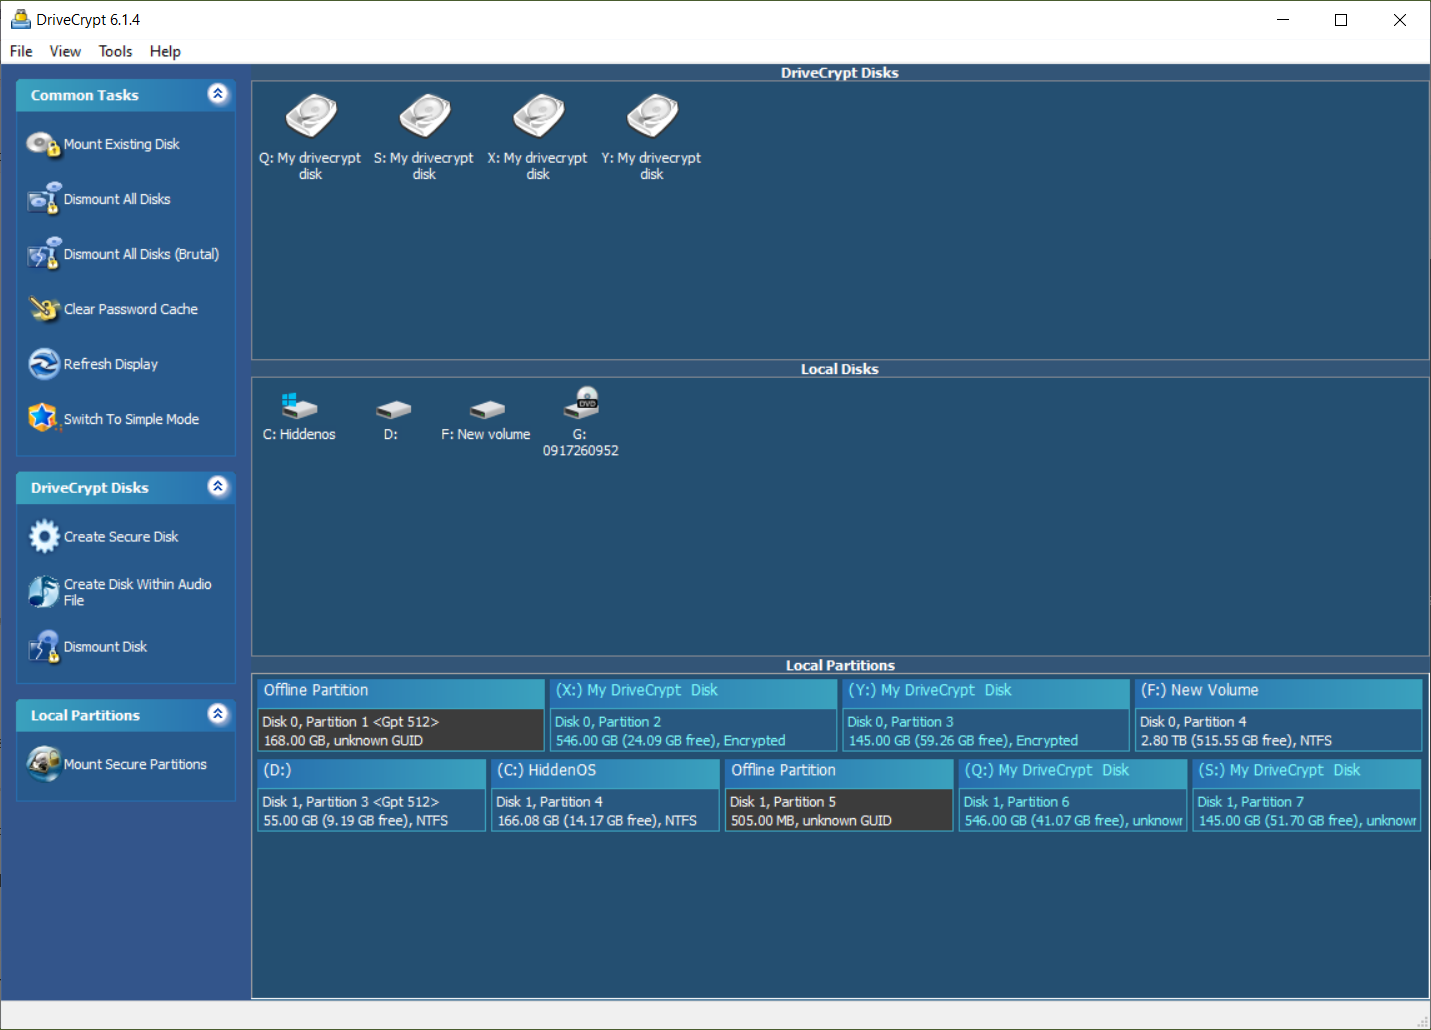
Abra as configurações avançadas quando quiser configurar opções de criptografia e recursos adicionais, como algoritmos, tokens ou scripts.
O DriveCrypt está disponível em alemão, inglês, italiano e português.
Se você tiver dúvidas sobre o DriveCrypt, entre em contato diretamente com o suporte da SecurStar. Use a área de suporte para solicitações relacionadas à licença.
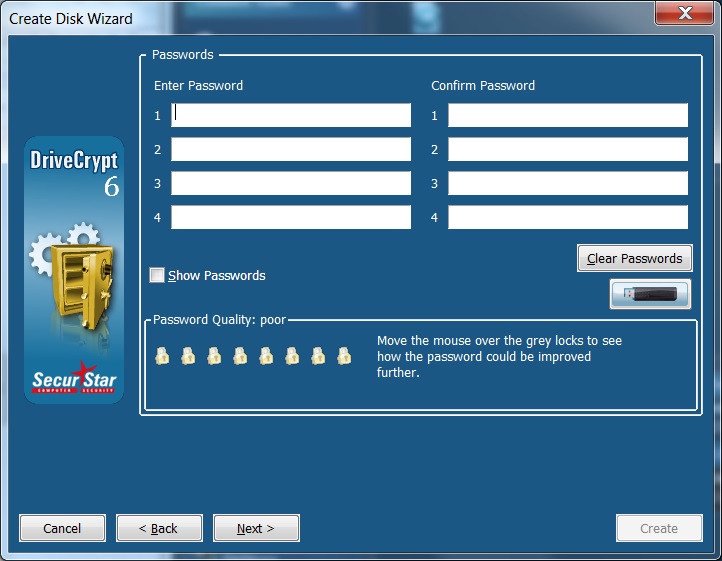
Fale com o suporte →A criptografia forte precisa de credenciais fortes. O DriveCrypt suporta até quatro linhas de senha para um container ou partição, inseridas na mesma ordem ao desbloqueá-lo. O indicador de qualidade da senha ajuda você a escolher.
Fácil de usar todos os dias, flexível quando você precisa de mais: recursos adicionais de proteção, tokens de hardware e uma linguagem de script integrada.
O modo opcional de entrada de senha na Tela Vermelha ignora as caixas de diálogo de entrada normais do Windows e é projetado para impedir certas formas de interceptação de senha.
Conecte tokens de segurança compatíveis com PKCS#11 através de sua biblioteca de drivers e armazene arquivos-chave no token. Projetado para se adequar às infraestruturas de token existentes.
Crie, monte e desmonte containers e partições com scripts. Execute tarefas recorrentes através do console de script integrado ou arquivos .dclua, incluindo execução de linha de comando.
Arquivos-chave adicionais concedem acesso sem compartilhar a senha do volume. Defina uma data de validade e as horas permitidas e revogue o acesso ao arquivo-chave quando necessário.
Use o modo Viajante para abrir containers em outros computadores Windows adequados sem uma instalação permanente do DriveCrypt. Prepare-o usando a versão completa e carregue-o em armazenamento removível.
Desmonte as áreas de dados após a inatividade configurável, use teclas de atalho para ações comuns e bloqueie o console quando necessário. Menos etapas repetitivas no uso diário.
O suporte a PKCS#11 depende do token e de uma biblioteca de drivers PKCS#11 implementada corretamente. Uma unidade USB normal que contém um arquivo-chave não é um token de segurança PKCS#11.
Scripts: mecanismo Lua 5.1 integrado com extensões DriveCrypt; execute scripts através do console, arquivos .dclua ou do parâmetro -script.
A tela vermelha adiciona proteção de entrada de senha contra certos keyloggers. Ele não fornece proteção geral contra todos os malwares; consulte o manual para requisitos de layout e uso do teclado.
O modo viajante abre containers em sistemas Windows adequados; a edição portátil não abre partições criptografadas. O sistema necessário e as permissões de acesso ainda se aplicam.
Escolha AES, Serpent ou Twofish no modo XTS, individualmente ou em cascata. Cada cifra em uma cascata usa suas próprias chaves. O suporte a hardware AES acelera a criptografia em processadores compatíveis.
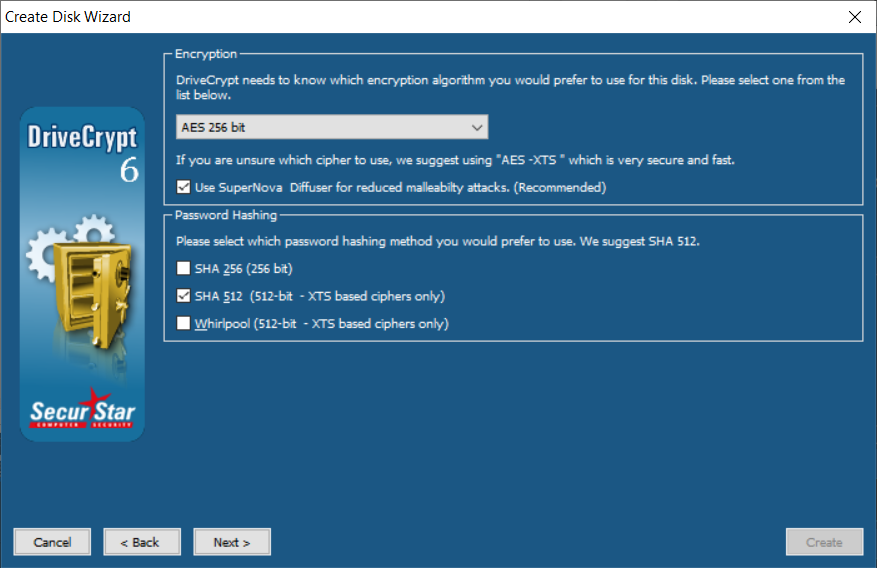
O Difusor SuperNova opcional processa cada bloco de dados de 512 bytes com sua própria chave antes da criptografia. Após a descriptografia, a difusão é invertida. A alteração se propaga por todo o bloco, dificultando certos ataques de manipulação direcionados.
Explore as opções técnicas →Use as configurações recomendadas para começar. Para requisitos específicos, escolha sua própria cifra ou combine vários algoritmos.
Comprimento da chave de até 1344 bits com Triple Blowfish.
SHA-256, SHA-512 e Whirlpool. SHA-512 e Whirlpool estão disponíveis para cifras baseadas em XTS.
A escolha do hash é uma parte do processamento de senhas. A resistência à adivinhação de senhas também depende da senha e da derivação específica da chave.
Proteção adicional contra manipulação de dados direcionada: o Difusor SuperNova da SecurStar espalha mudanças em todo um segmento de dados de 512 bytes, aumentando a proteção contra ataques de maleabilidade. Ele usa aceleração de hardware em processadores compatíveis.
Os 4.096 bits descrevem o tamanho do segmento de dados, não um comprimento de chave adicional. Difusão não é verificação de integridade criptográfica.
Escolha a cifra apropriada e combine-a com a SuperNova para proteção adicional quando necessário.
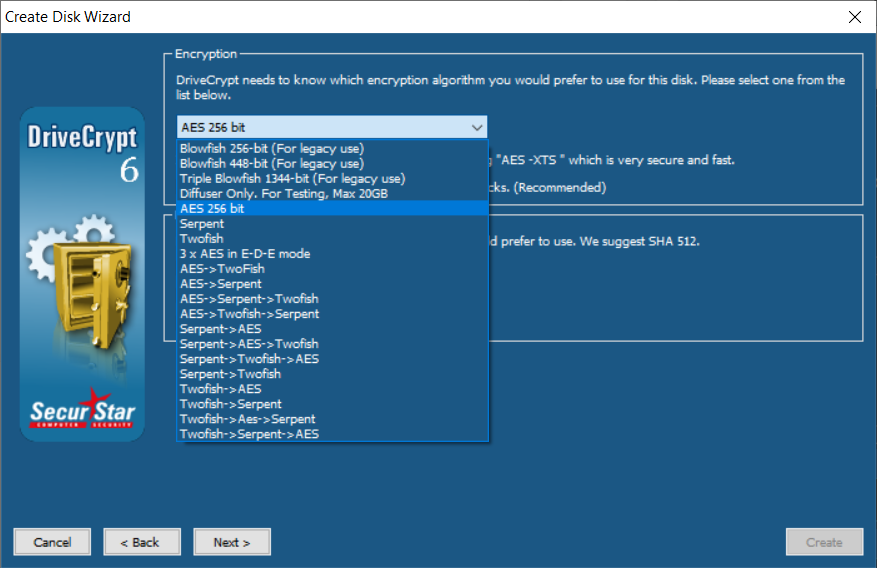
Para Windows 11 e sistemas Windows mais antigos. O DriveCrypt 6 abre containers de todas as versões anteriores do DriveCrypt, de volta à primeira. Ele também abre containers ScramDisk, E4M e TrueCrypt.
O DriveCrypt surgiu do histórico de desenvolvimento do ScramDisk e do E4M. Em 2001, seus desenvolvedores uniram forças com o especialista em segurança Wilfried Hafner e o engenheiro Pompeo Busnello para estabelecer a SecurStar.
Compatibilidade e detalhes ↓O DriveCrypt Plus Pack criptografa seu sistema operacional e protege seu computador desligado. O DriveCrypt adiciona proteção durante o uso diário: após o início do Windows, suas áreas privadas permanecem bloqueadas até que você opte por desbloqueá-las.
| Windows | Versão atual para Windows 11. Outros sistemas suportados: Windows 10, 8.x, 7 e Windows Server 2003/2008/2012. |
|---|---|
| Criptografia | AES-256, Serpent, Twofish e cascatas; Blowfish 256/448-bit e Triple Blowfish com um comprimento de chave de até 1344 bits. |
| Armazenamento | containers, partições de dados, unidades GPT, discos externos, USB; dados criptografados em CD/DVD também. |
| Autenticação adicional | Configure pendrives como tokens de criptografia; use tokens para desbloquear e bloquear containers e partições criptografados. Smartcards e leitores de impressões digitais compatíveis são opcionais. |
| Avaliação | Teste limitado de 30 dias. |
| Hash de senha | SHA-256, SHA-512 e Whirlpool; SHA-512/Whirlpool para cifras baseadas em XTS. |
| Compatibilidade de formato | Todas as versões anteriores do DriveCrypt desde a primeira versão; também ScramDisk, E4M (Criptografia para Massas) e TrueCrypt. |
| Difusor SuperNova | Tecnologia de difusor interno para maior proteção contra ataques de maleabilidade; processamento em segmentos de dados de 512 bytes. |
Quando a senha de destruição é inserida, o DriveCrypt destrói irreversivelmente o container ou partição protegida à qual se aplica. Os dados armazenados não podem ser recuperados.
Os containers DriveCrypt não têm cabeçalho de arquivo que os identifique diretamente como containers DriveCrypt. Alterar a extensão do arquivo por si só, portanto, não revela que um arquivo é um container DriveCrypt.
Arquivos de container, partições de dados completas e unidades não particionadas, para se adequar ao seu layout de armazenamento.
Sua licença de software adquirida permanece válida para um computador e não expira. Os direitos de suporte e atualização são válidos por um ano e podem ser renovados. Recomendamos que os mantenha atualizados para que continue a receber apoio e atualizações.
Dependendo da configuração, desbloqueie uma área protegida apenas com uma senha ou combine a senha com um arquivo de chave ou token USB. As organizações também podem configurar o acesso restrito do usuário e um método de acesso mestre.
Criptografe pendrives e unidades externas. Dependendo da configuração, um token USB também pode servir como um método de acesso adicional para áreas protegidas.
Expanda ou encolha os containers. O DriveCrypt 6 oferece redimensionamento otimizado para containers NTFS.
Monte e desmonte unidades com teclas de atalho. Bloqueie a consola manualmente ou após inatividade.
Substitua o espaço livre em dispositivos de armazenamento adequados como uma função adicional ao lado da criptografia.
Sim. O Modo Fácil orienta você passo a passo na criação de uma área protegida, com configurações recomendadas para que você não precise fazer todas as escolhas técnicas sozinho. Você pode começar sem primeiro aprender a terminologia de criptografia. Quando quiser mais controle, mude para o Modo Avançado e ajuste as configurações você mesmo.
Sim. Suas áreas criptografadas permanecem bloqueadas até que você as abra. O DriveCrypt disponibiliza os dados selecionados enquanto você trabalha e criptografa as alterações novamente à medida que elas são salvas, para que você possa usar seus arquivos da maneira usual. Depois de fechar a área, seu conteúdo é bloqueado de aplicativos e outros usuários.
Use a avaliação limitada de 30 dias para se familiarizar com o DriveCrypt e ver se ele se encaixa na maneira como você trabalha. Experimente o processo de configuração e os recursos de proteção que são importantes para você antes de decidir comprar. O teste está disponível na área de download.
O DriveCrypt protege áreas de dados privados e dispositivos de armazenamento. O DriveCrypt Plus Pack foi projetado para criptografar o sistema operacional Windows. Juntos, os produtos cobrem ambas as necessidades: o Plus Pack protege o sistema, enquanto o DriveCrypt protege áreas adicionais, containers e armazenamento removível. O DriveCrypt é compatível com o Windows 11.
Escolha o que deseja proteger: o DriveCrypt cria containers criptografados, protege partições e discos rígidos e protege pen drives USB e armazenamento externo. Para outra camada de discrição, você pode ocultar uma área criptografada dentro de um arquivo de áudio WAV adequado. Isso lhe dá a escolha entre um espaço de trabalho privado separado e a proteção de dispositivos de armazenamento inteiros.
Escolha um método de acesso que atenda às suas necessidades de segurança: uma senha pode ser suficiente ou você pode combiná-la com um arquivo-chave ou um token USB. Um keyfile é um arquivo que atua como uma chave de acesso adicional. Com essas combinações, uma pessoa não autorizada pode precisar de mais do que apenas a senha para abrir a área protegida.
A licença de software é uma licença vitalícia para um computador e não expira. Você pode continuar usando a versão que comprou. Os direitos de suporte e atualização são separados: duram um ano e podem ser renovados para que continue a receber assistência e novas versões.
Negação plausível significa que um container oculto pode ser criado dentro de um container ou partição externa. A senha externa abre a área visível e os dados armazenados lá; uma senha diferente abre a área oculta confidencial. Se você for pressionado a revelar uma senha, poderá fornecer a senha externa enquanto mantém os dados confidenciais na área oculta.
Sim. Se você precisar de ajuda com a instalação, configuração ou uso diário, entre em contato diretamente com o suporte da SecurStar. Você não precisa resolver questões técnicas por conta própria; nossa equipe entende de criptografia e DriveCrypt. Os direitos de suporte e atualização duram um ano e podem ser renovados separadamente da licença vitalícia do software.
Resposta curta:Sob esse modelo, a pesquisa média esperada leva cerca de 4.867 anos. Uma pesquisa completa em todas as 19 opções do DriveCrypt leva cerca de 4.871 anos.
Premissas:Triple Blowfish com três chaves de até 448 bits cada dá um espaço de chave de 21,344possíveis combinações de teclas. O modelo assume 1.000 computadores, cada um verificando um bilhão de teclas por segundo - uma taxa combinada de 1.000 bilhões de verificações por segundo. O poder de computação aumenta em 20% a cada ano no modelo; historicamente, os ganhos de desempenho variaram aproximadamente de 10% a 20%, dependendo do período e da métrica.
Como verificar o cálculo:Um bilhão de cheques por segundo em 1.000 computadores é igual a 1012verificações por segundo. Isso é cerca de 3,16 × 10¹⁹verificações no primeiro ano. Com o poder de computação crescendo 20% a cada ano, o trabalho acumulado apóstanos é aproximadamente3.16 × 1019 × (1.2t − 1) ÷ 0.2. Uma busca completa em um espaço de chaves de 1.344 bits leva cerca de 4.855 anos.
Por que as 19 opções não multiplicam o tempo do calendário por 19?Com desempenho constante, 19 opções de tamanho igual exigiriam 19 vezes o trabalho. Neste modelo, porém, a capacidade de processamento aumenta a cada ano. Uma pesquisa completa em todas as 19 opções, portanto, leva cerca de 4.871 anos - cerca de 16 anos a mais do que uma pesquisa completa de uma opção. Se cada opção for igualmente provável e as teclas forem verificadas uniformemente, a média esperada é de cerca de 4.867 anos.
Esses números são um modelo teórico usando uma taxa de verificação presumida, não um benchmark para um computador específico ou uma implementação medida do DriveCrypt. Os obstáculos adicionais - primeiro detectar que os dados estão ocultos e, em seguida, identificar a opção correta - e os mecanismos integrados de força anti-bruta do DriveCrypt não estão incluídos. Os mecanismos anti-brute-force do DriveCrypt também retardam as tentativas automatizadas de senha. Uma senha fraca ou reutilizada ainda pode ser adivinhada mais rapidamente.
O DriveCrypt não foi quebrado até o momento. Nos últimos 20 anos, a SecurStar ofereceu mais de € 100.000 em prêmios em dinheiro por ataques bem-sucedidos ao DriveCrypt; nenhuma prova bem-sucedida foi enviada. Isso reflete nosso compromisso com a criptografia forte e o desenvolvimento contínuo. Como em qualquer software de segurança, você também deve escolher uma senha forte e exclusiva e manter suas credenciais de acesso seguras.
Não. O DriveCrypt não contém backdoor para a SecurStar ou autoridades governamentais. A SecurStar foi fundada na Alemanha porque queremos fornecer criptografia forte sem backdoors exigidos pelo governo. A Alemanha suporta criptografia forte, que se encaixa em nosso compromisso de proteger os dados dos clientes sem comprometer. Um método de acesso mestre adicional existe somente se você configurá-lo com antecedência. Mantenha sua senha e, quando aplicável, keyfile ou token seguros: sem credenciais válidas, uma área criptografada não pode ser aberta.
O BitLocker é uma maneira simples de criptografar uma unidade inteira. O DriveCrypt oferece mais flexibilidade para áreas de dados selecionadas: criptografe containers, partições, unidades de dados e pendrives; desbloqueie e bloqueie áreas protegidas sempre que necessário; e oculte dados, inclusive em containers ocultos ou arquivos de áudio WAV adequados. Mesmo depois que o Windows é iniciado, suas áreas do DriveCrypt permanecem bloqueadas até que você as abra. O DriveCrypt Plus Pack criptografa todo o computador, incluindo o sistema operacional, e protege a inicialização com autenticação antes do carregamento do Windows. Se você deseja criptografia direta de unidade completa, o BitLocker é uma opção direta. Se você quiser mais controle e recursos adicionais de privacidade, o DriveCrypt Plus Pack é uma alternativa. A combinação do DriveCrypt Plus Pack com o DriveCrypt protege todo o computador, mantendo as áreas privadas selecionadas bloqueadas separadamente depois de entrar no Windows.
Em muitos dispositivos pessoais do Windows, o backup da chave de recuperação do BitLocker é feito na conta da Microsoft. O titular da conta pode recuperá-lo lá; sob certas circunstâncias, os dados da conta armazenados também podem ser acessíveis à Microsoft ou às autoridades governamentais. Para dispositivos de trabalho ou escolares, o departamento de TI da organização geralmente gerencia a chave. Com o DriveCrypt e o DriveCrypt Plus Pack, nenhuma chave é enviada para a Microsoft ou SecurStar ou armazenada em uma conta na nuvem. Você mantém o controle de suas credenciais de acesso. A SecurStar não pode abrir seus dados criptografados e não tem backdoor.
Um arquivo de chave é um arquivo de chave especialmente criado que permite que outro usuário autorizado abra uma área criptografada sem que você compartilhe sua própria senha de volume. O próprio arquivo de chave pode ser protegido com uma senha. Dependendo da configuração, você pode limitar seu período de validade ou permitir o uso apenas durante as horas selecionadas. Isso permite que você conceda acesso controlado e revogue um arquivo-chave mais tarde.
O DriveCrypt pode ocultar um volume criptografado dentro de arquivos de áudio WAV adequados. O manual especifica áudio estéreo de 16 bits não comprimido e um tamanho mínimo de 2 MB. Dependendo da capacidade selecionada, o DriveCrypt usa parte do espaço de áudio disponível. Os dados ocultos permanecem criptografados; a esteganografia adiciona outra camada ocultando a presença de uma área protegida no arquivo.
O DriveCrypt criptografa e descriptografa dados de forma transparente em segundo plano. A ajuda do DriveCrypt diz que os usuários geralmente não percebem nenhuma perda de desempenho; dependendo do computador, pode ocorrer uma diferença mensurável de cerca de 1–3%. A aceleração de hardware AES está disponível em processadores suportados. Os containers e as partições de dados se comportam de maneira diferente: em discos rígidos convencionais, as transferências de partições são geralmente mais rápidas do que as transferências de arquivos de container.
Sim. O DriveCrypt suporta tokens USB adequados e tokens de segurança compatíveis com PKCS#11. Arquivos-chave também podem ser armazenados em pendrives. Dependendo da configuração, a inserção do dispositivo pode solicitar uma senha; removê-lo desmonta a área protegida associada. Se os arquivos no volume ainda estiverem abertos, a desmontagem pode levar pouco tempo.
O SecurStar não pode redefinir uma senha do DriveCrypt esquecida. Use um método de acesso alternativo configurado com antecedência - como um arquivo de chave autorizado ou outra credencial de usuário - se você tiver configurado um. Sem uma senha, arquivo de chave ou token válido, a área criptografada não pode ser aberta. Mantenha suas credenciais e um backup seguro em locais separados e confiáveis.
O DriveCrypt pode proteger as partições, mas a conversão de uma partição pode substituir os dados existentes. Faça backup dos arquivos primeiro e verifique cuidadosamente a partição selecionada no assistente. Se você não estiver familiarizado com o particionamento, comece com um container: ele é criado como um arquivo e fornece um espaço de trabalho protegido claramente definido.
O guia de ativação mostra o registro diretamente no software, passo a passo com capturas de tela originais.
Abra o guia ilustrado →Conheça o DriveCrypt e crie sua primeira área protegida.
Avaliação limitada de 30 dias · Consulte a loja para obter preços e opções de licença.
Complemente sua criptografia com o SurfSolo: seu túnel VPN protege seu tráfego na Internet. Os serviços de destino veem o endereço IP público do servidor VPN em vez do IP da sua conexão. O local do servidor selecionado também pode alterar o local que esses serviços detectam.