Contraseña
Use una contraseña para abrir el área protegida.
Cifre unidades de datos, particiones, memorias USB y contenedores. Mantenga bloqueadas por separado las áreas privadas, incluso mientras Windows está en funcionamiento.
Prueba limitada de 30 días
Pague una sola vez. Úselo de por vida en un ordenador. Renueve cada año los derechos de soporte y actualización.
Volkswagen Financial Services eligió DriveCrypt tras comprobar que la solución que utilizaba para los discos de sus portátiles no ofrecía el mismo nivel de protección para las memorias USB. David Hawkins, responsable de soporte informático, destaca su facilidad de uso, la variedad de algoritmos, la solicitud de contraseña al insertar una memoria USB, la fiabilidad y el servicio de SecurStar.
 David Hawkins · Responsable de soporte informático, Volkswagen Financial Services (UK) Ltd.
Según su configuración, desbloquee el área solo con una contraseña o añada una segunda clave de acceso.
Use una contraseña para abrir el área protegida.
Combine su contraseña con un archivo de clave: el keyfile.
Añada un token USB compatible como clave física de acceso.
DriveCrypt cifra y descifra los datos automáticamente en segundo plano. Trabaje con sus archivos como siempre, sin cambiar su forma habitual de trabajar.
Los datos del área protegida por DriveCrypt se guardan cifrados en el disco, la partición, el contenedor o la memoria USB.
DriveCrypt descifra en tiempo real y en la memoria los datos que necesita. Windows y sus aplicaciones los ponen a su disposición mientras trabaja.
Antes de escribir los datos modificados en el dispositivo de almacenamiento, DriveCrypt vuelve a cifrarlos automáticamente.
El área cifrada de DriveCrypt sigue protegida y no se puede leer simplemente en otro ordenador sin credenciales válidas. En un contenedor, esto se aplica al archivo contenedor; en una partición cifrada, a la partición protegida.
Mientras un área protegida está abierta, Windows y las aplicaciones autorizadas pueden acceder a sus datos. El descifrado en memoria es lo que permite trabajar con los archivos con normalidad.El asistente le guía durante la configuración. Su contenedor cifrado aparece como una unidad: ábrala, edite y guarde sus archivos como siempre.
Incluso mientras Windows está en funcionamiento, sus contenedores privados permanecen bloqueados hasta que los desbloquee. Ideal para fotos, finanzas y proyectos confidenciales en un ordenador compartido.
Una unidad de sistema cifrada protege un ordenador apagado. Añada áreas de datos que pueda bloquear por separado, almacenamiento externo cifrado y formas de ocultar contenido confidencial.
Cree un área visible con datos preparados y otra área oculta adicional dentro de ella. La contraseña externa abre el área visible; una segunda contraseña permite acceder a sus datos confidenciales. Sin esa segunda contraseña, el área oculta no se puede detectar: denegación plausible.
Oculte un volumen cifrado completo dentro de un archivo de audio WAV compatible y ábralo como una unidad cuando necesite trabajar.
Configure una memoria USB como token criptográfico y úsela para desbloquear y bloquear sus contenedores y particiones.
No hace falta comparar algoritmos de cifrado. Use los ajustes recomendados por el asistente. DriveCrypt cifra automáticamente los archivos cuando los guarda y los descifra cuando los lee.
Elija un contenedor cifrado, una partición de datos o un dispositivo USB. El asistente le guía paso a paso.
Use su contraseña o un token configurado para desbloquear los archivos. Aparecerán como una unidad.
Abra, edite y guarde los archivos como siempre. Cuando termine, bloquee la unidad para volver a proteger su contenido.
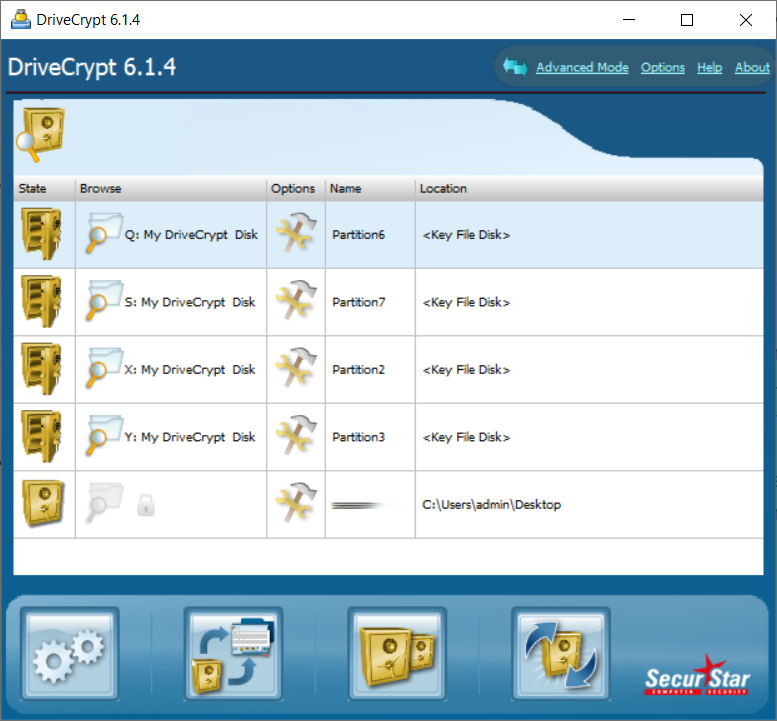
Una interfaz sencilla y clara con los ajustes recomendados ya seleccionados. Cree, abra y cierre contenedores y áreas protegidas sin tener que elegir primero todas las opciones técnicas.
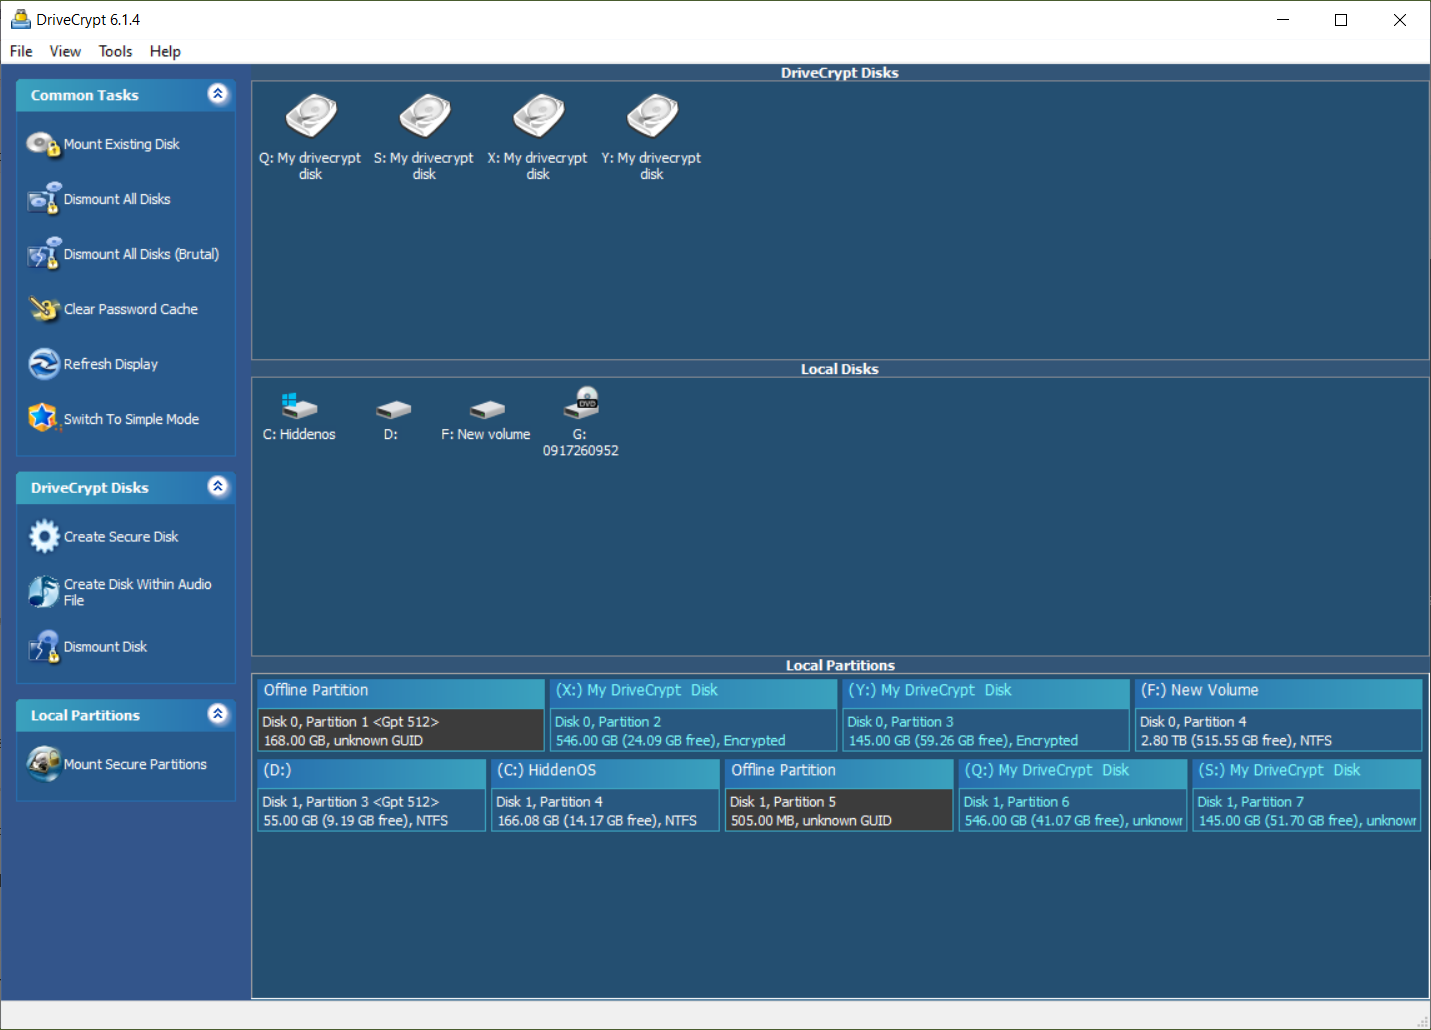
Abra los ajustes avanzados cuando quiera configurar por su cuenta opciones de cifrado y funciones adicionales, como algoritmos, tokens o scripts.
DriveCrypt está disponible en alemán, inglés, italiano y portugués.
Si tiene preguntas sobre DriveCrypt, puede ponerse en contacto directamente con el soporte de SecurStar. Para consultas relacionadas con licencias, use el área de soporte.
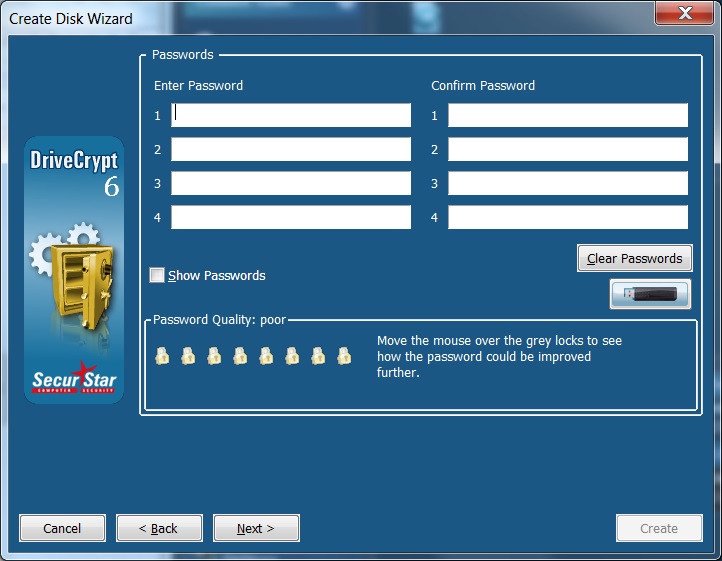
Contactar con soporte →Un cifrado sólido necesita credenciales sólidas. DriveCrypt admite hasta cuatro líneas de contraseña para un contenedor o una partición; al desbloquearlos, debe introducirlas en el mismo orden. El indicador de calidad de contraseña le ayuda a elegir.
Fácil de usar cada día y flexible cuando lo necesita: funciones de protección adicionales, tokens de hardware y un lenguaje de scripting integrado.
El modo opcional Red Screen para introducir contraseñas evita los cuadros de entrada habituales de Windows y está diseñado para dificultar ciertas formas de interceptación de contraseñas.
Conecte tokens de seguridad compatibles con PKCS#11 mediante su biblioteca de controladores y guarde keyfiles en el token. Diseñado para integrarse en infraestructuras de tokens existentes.
Cree, monte y desmonte contenedores y particiones mediante scripts. Ejecute tareas periódicas desde la consola de scripts integrada o con archivos .dclua, incluso desde la línea de comandos.
Los keyfiles adicionales permiten conceder acceso sin compartir la contraseña del volumen. Defina una fecha de caducidad y las horas permitidas, y revoque el acceso del keyfile cuando lo necesite.
Use el modo Traveller para abrir contenedores en otros ordenadores Windows compatibles sin instalar DriveCrypt de forma permanente. Prepárelo con la versión completa y llévelo en un dispositivo extraíble.
Desmonte las áreas de datos tras un periodo de inactividad configurable, use atajos de teclado para las acciones habituales y bloquee la consola cuando lo necesite. Menos pasos repetitivos en el uso diario.
La compatibilidad con PKCS#11 depende del token y de una biblioteca de controladores PKCS#11 correctamente implementada. Una unidad USB normal que almacena un keyfile no es un token de seguridad PKCS#11.
Scripting: motor Lua 5.1 integrado con extensiones de DriveCrypt; ejecute scripts desde la consola, mediante archivos .dclua o con el parámetro -script.
Red Screen añade protección al introducir contraseñas frente a ciertos keyloggers. No ofrece protección general contra todo tipo de malware; consulte el manual para conocer los requisitos de teclado y uso.
El modo Traveller abre contenedores en sistemas Windows compatibles; la edición portátil no abre particiones cifradas. Se siguen aplicando los requisitos del sistema y de permisos de acceso.
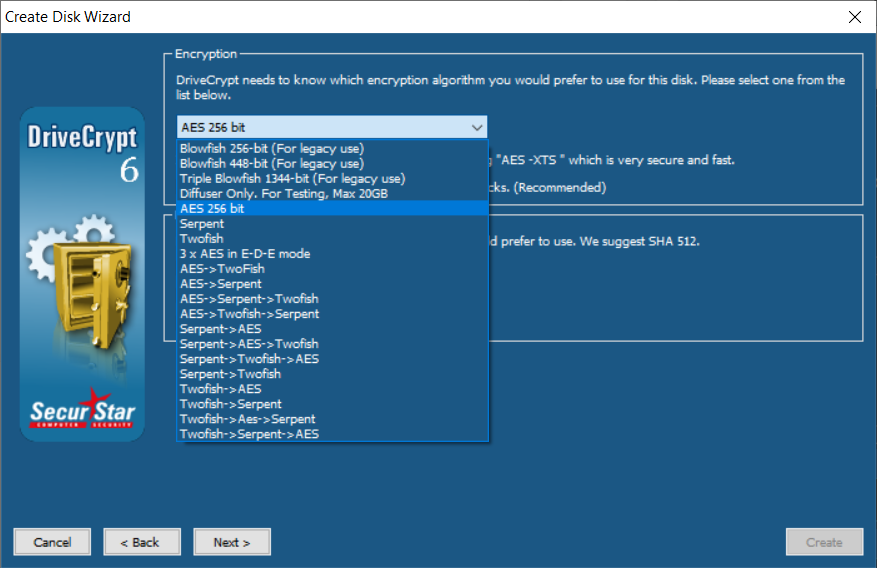
Elija AES, Serpent o Twofish en modo XTS, de forma individual o en cascada. Cada cifrado de una cascada utiliza sus propias claves. La aceleración por hardware de AES agiliza el cifrado en procesadores compatibles.
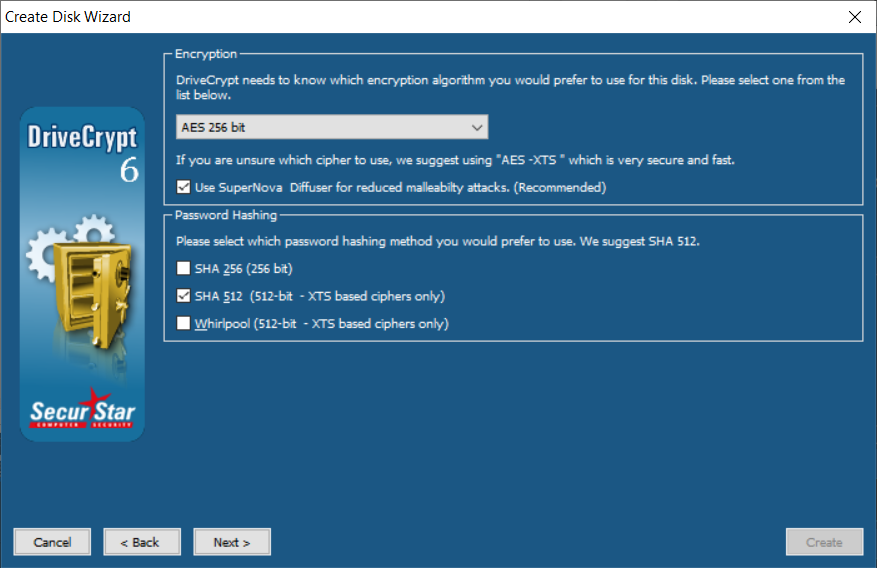
El difusor SuperNova opcional procesa cada bloque de datos de 512 bytes con su propia clave antes del cifrado. Tras el descifrado, se invierte la difusión. Los cambios se propagan por todo el bloque, lo que dificulta ciertos ataques de manipulación dirigida.
Descubra las opciones técnicas →Empiece con los ajustes recomendados. Si tiene requisitos específicos, elija su propio cifrado o combine varios algoritmos.
Longitud de clave de hasta 1.344 bits con Triple Blowfish.
SHA-256, SHA-512 y Whirlpool. SHA-512 y Whirlpool están disponibles para cifrados basados en XTS.
La elección del hash es una parte del procesamiento de la contraseña. La resistencia a los intentos de adivinarla también depende de la contraseña y del método específico de derivación de claves.
Protección adicional contra la manipulación dirigida de datos: el difusor SuperNova de SecurStar propaga los cambios por todo un segmento de datos de 512 bytes, reforzando la protección frente a ataques de maleabilidad. En procesadores compatibles, utiliza aceleración por hardware.
Los 4.096 bits describen el tamaño del segmento de datos, no una longitud de clave adicional. La difusión no es una verificación criptográfica de integridad.
Elija el cifrado adecuado y combínelo con SuperNova para obtener protección adicional cuando lo necesite.
Para Windows 11 y versiones anteriores de Windows. DriveCrypt 6 abre contenedores de todas las versiones anteriores de DriveCrypt, desde la primera. También abre contenedores ScramDisk, E4M y TrueCrypt.
DriveCrypt tiene sus raíces en la historia de desarrollo de ScramDisk y E4M. En 2001, sus desarrolladores se unieron al experto en seguridad Wilfried Hafner y al ingeniero Pompeo Busnello para fundar SecurStar.
Compatibilidad y detalles ↓DriveCrypt Plus Pack cifra el sistema operativo y protege el ordenador cuando está apagado. DriveCrypt añade protección durante el uso diario: una vez iniciado Windows, sus áreas privadas permanecen bloqueadas hasta que usted decida abrirlas.
| Windows | Versión actual para Windows 11. Otros sistemas compatibles: Windows 10, 8.x, 7 y Windows Server 2003/2008/2012. |
|---|---|
| Criptografía | AES-256, Serpent, Twofish y cascadas; Blowfish de 256/448 bits y Triple Blowfish con una longitud de clave de hasta 1.344 bits. |
| Almacenamiento | Contenedores, particiones de datos, unidades GPT, discos externos y USB; también datos cifrados en CD/DVD. |
| Autenticación adicional | Configure memorias USB como tokens criptográficos; use tokens para desbloquear y bloquear contenedores y particiones cifrados. También puede utilizar tarjetas inteligentes y lectores de huellas compatibles. |
| Prueba | Prueba limitada de 30 días. |
| Hash de contraseñas | SHA-256, SHA-512 y Whirlpool; SHA-512/Whirlpool para cifrados basados en XTS. |
| Compatibilidad de formatos | Todas las versiones anteriores de DriveCrypt desde su primer lanzamiento; también ScramDisk, E4M (Encryption for the Masses) y TrueCrypt. |
| Difusor SuperNova | Tecnología de difusor desarrollada por SecurStar para reforzar la protección contra ataques de maleabilidad; procesa segmentos de datos de 512 bytes. |
Al introducir la contraseña de destrucción, DriveCrypt destruye de forma irreversible el contenedor o la partición protegidos a los que se aplica. Los datos almacenados allí no se pueden recuperar.
Los contenedores de DriveCrypt no tienen una cabecera de archivo que los identifique directamente como contenedores de DriveCrypt. Por tanto, cambiar solo la extensión del archivo no revela que se trata de un contenedor de DriveCrypt.
Archivos contenedores, particiones de datos completas y unidades sin particionar, según la organización de su almacenamiento.
La licencia de software que compra es válida para un ordenador y no caduca. Los derechos de soporte y actualización son válidos durante un año y se pueden renovar. Recomendamos mantenerlos vigentes para seguir recibiendo soporte y actualizaciones.
Según la configuración, desbloquee un área protegida solo con una contraseña o combínela con un keyfile o un token USB. Las organizaciones también pueden configurar acceso de usuario restringido y un método de acceso maestro.
Cifre memorias USB y discos externos. Según la configuración, un token USB también puede servir como método de acceso adicional para las áreas protegidas.
Amplíe o reduzca los contenedores. DriveCrypt 6 ofrece un redimensionamiento optimizado para contenedores NTFS.
Monte y desmonte unidades con atajos de teclado. Bloquee la consola manualmente o tras un periodo de inactividad.
Sobrescriba el espacio libre en dispositivos de almacenamiento compatibles como función adicional al cifrado.
Sí. El Modo Fácil le guía paso a paso en la creación de un área protegida y selecciona los ajustes recomendados para que no tenga que tomar todas las decisiones técnicas. Puede empezar sin aprender primero la terminología del cifrado. Cuando quiera más control, cambie al Modo Avanzado y ajuste los parámetros por su cuenta.
Sí. Sus áreas cifradas permanecen bloqueadas hasta que las abra. DriveCrypt pone los datos seleccionados a su disposición mientras trabaja y vuelve a cifrar los cambios al guardarlos, para que pueda usar sus archivos con normalidad. Cuando cierre el área, las aplicaciones y otros usuarios ya no podrán acceder a su contenido.
Use la prueba limitada de 30 días para familiarizarse con DriveCrypt y comprobar si se adapta a su forma de trabajar. Pruebe el proceso de configuración y las funciones de protección que le interesan antes de decidirse a comprar. La prueba está disponible en el área de descargas.
DriveCrypt protege áreas privadas de datos y dispositivos de almacenamiento. DriveCrypt Plus Pack está diseñado para cifrar Windows. Juntos cubren ambas necesidades: Plus Pack protege el sistema y DriveCrypt protege áreas adicionales, contenedores y almacenamiento extraíble. DriveCrypt es compatible con Windows 11.
Elija lo que quiere proteger: DriveCrypt crea contenedores cifrados, protege particiones y discos duros, y protege memorias USB y almacenamiento externo. Para añadir discreción, puede ocultar un área cifrada dentro de un archivo de audio WAV compatible. Así puede elegir entre un espacio de trabajo privado independiente y la protección de dispositivos de almacenamiento completos.
Elija el método de acceso que mejor se adapte a sus necesidades de seguridad: puede bastar una contraseña o puede combinarla con un keyfile o un token USB. Un keyfile es un archivo que actúa como clave de acceso adicional. Con estas combinaciones, una persona no autorizada puede necesitar algo más que la contraseña para abrir el área protegida.
La licencia de software es de por vida para un ordenador y no caduca. Puede seguir usando la versión que compró. Los derechos de soporte y actualización son independientes: duran un año y se pueden renovar para seguir recibiendo asistencia y nuevas versiones.
La denegación plausible permite crear un contenedor oculto dentro de un contenedor o una partición exterior. La contraseña exterior abre el área visible y los datos guardados allí; otra contraseña abre el área oculta confidencial. Si le presionan para revelar una contraseña, puede proporcionar la contraseña exterior y mantener sus datos confidenciales en el área oculta.
Sí. Si necesita ayuda con la instalación, la configuración o el uso diario, puede ponerse en contacto directamente con el soporte de SecurStar. No tendrá que resolver por su cuenta las cuestiones técnicas: nuestro equipo conoce el cifrado y DriveCrypt. Los derechos de soporte y actualización duran un año y pueden renovarse por separado de la licencia de software de por vida.
Respuesta breve:Con este modelo, la búsqueda media esperada dura unos 4.867 años. Una búsqueda completa de las 19 opciones de DriveCrypt dura unos 4.871 años.
Supuestos:Triple Blowfish, con tres claves de hasta 448 bits cada una, ofrece un espacio de claves de 21,344combinaciones de claves posibles. El modelo supone 1.000 ordenadores que prueban mil millones de claves por segundo cada uno, es decir, una tasa conjunta de 1 billón de comprobaciones por segundo. En el modelo, la capacidad de cálculo aumenta un 20 % anual; históricamente, las mejoras de rendimiento han rondado entre el 10 % y el 20 %, según el período y la métrica.
Cómo comprobar el cálculo:Mil millones de comprobaciones por segundo en 1.000 ordenadores equivalen a 1012comprobaciones por segundo. Eso equivale aproximadamente a 3,16 × 10¹⁹comprobaciones durante el primer año. Con un aumento anual del 20 % de la capacidad de cálculo, el trabajo acumulado después detaños son aproximadamente3.16 × 1019 × (1.2t − 1) ÷ 0.2. Por tanto, una búsqueda completa de un espacio de claves de 1.344 bits tarda unos 4.855 años.
¿Por qué las 19 opciones no multiplican por 19 el tiempo de calendario?Con un rendimiento constante, 19 opciones del mismo tamaño requerirían 19 veces más trabajo. Sin embargo, en este modelo la potencia de cálculo sigue creciendo cada año. Una búsqueda completa de las 19 opciones tardaría unos 4.871 años, aproximadamente 16 años más que una búsqueda completa de una opción. Si todas las opciones tienen la misma probabilidad y las claves se comprueban de manera uniforme, la media esperada es de unos 4.867 años.
Estas cifras son un modelo teórico basado en una velocidad de comprobación supuesta; no son una prueba de rendimiento de un ordenador concreto ni una medición de la implementación de DriveCrypt. No se incluyen los obstáculos adicionales —detectar primero que hay datos ocultos e identificar la opción correcta— ni los mecanismos anti-fuerza bruta incorporados en DriveCrypt. DriveCrypt también ralentiza los intentos automatizados de adivinar contraseñas. Aun así, una contraseña débil o reutilizada se puede adivinar más rápidamente.
Hasta la fecha, nadie ha conseguido descifrar DriveCrypt. En los últimos 20 años, SecurStar ha ofrecido más de 100.000 € en premios en total por ataques exitosos contra DriveCrypt; no se ha presentado ninguna prueba de éxito. Esto refleja nuestro compromiso con un cifrado sólido y su desarrollo continuo. Como con cualquier software de seguridad, elija también una contraseña segura y única y proteja sus credenciales de acceso.
No. DriveCrypt no incluye ninguna puerta trasera para SecurStar ni para las autoridades gubernamentales. SecurStar se fundó en Alemania porque queremos ofrecer cifrado sólido sin puertas traseras impuestas por los gobiernos. Alemania apoya el cifrado fuerte, en línea con nuestro compromiso de proteger los datos de los clientes sin concesiones. Solo existe un método de acceso maestro adicional si usted lo configura previamente. Guarde de forma segura su contraseña y, cuando corresponda, su keyfile o token: sin credenciales válidas no se puede abrir un área cifrada.
BitLocker es una forma sencilla de cifrar una unidad completa. DriveCrypt ofrece más flexibilidad para áreas de datos seleccionadas: cifra contenedores, particiones, unidades de datos y memorias USB; permite bloquear y desbloquear áreas protegidas cuando lo necesite; y oculta datos, incluso en contenedores ocultos o archivos de audio WAV compatibles. Incluso después de iniciar Windows, sus áreas de DriveCrypt permanecen bloqueadas hasta que las abra. DriveCrypt Plus Pack cifra todo el ordenador, incluido el sistema operativo, y protege el arranque con autenticación antes de que se cargue Windows. Si desea un cifrado sencillo de toda la unidad, BitLocker es una opción directa. Si busca más control y funciones adicionales de privacidad, DriveCrypt Plus Pack es una alternativa. La combinación de DriveCrypt Plus Pack y DriveCrypt protege todo el ordenador y mantiene áreas privadas seleccionadas bloqueadas por separado tras iniciar sesión en Windows.
En muchos dispositivos personales con Windows, la clave de recuperación de BitLocker se guarda en la cuenta de Microsoft. El titular de la cuenta puede recuperarla allí; en determinadas circunstancias, Microsoft o las autoridades gubernamentales también podrían acceder a los datos almacenados en la cuenta. En los dispositivos de trabajo o del centro educativo, el departamento de TI suele gestionar la clave. DriveCrypt y DriveCrypt Plus Pack no envían ninguna clave a Microsoft ni a SecurStar y no la guardan en una cuenta en la nube. Usted mantiene el control de sus credenciales de acceso. SecurStar no puede abrir sus datos cifrados y no dispone de una puerta trasera.
Un keyfile es un archivo de clave creado especialmente que permite a otro usuario autorizado abrir un área cifrada sin que usted tenga que compartir la contraseña del volumen. El propio keyfile se puede proteger con una contraseña. Según la configuración, puede limitar su periodo de validez o permitir su uso solo en determinadas horas. Así puede conceder acceso controlado y revocar el keyfile más adelante.
DriveCrypt puede ocultar un volumen cifrado dentro de archivos de audio WAV compatibles. El manual especifica audio estéreo sin comprimir de 16 bits y un tamaño mínimo de 2 MB. Según la capacidad que elija, DriveCrypt utiliza una parte del espacio de audio disponible. Los datos ocultos permanecen cifrados; la esteganografía añade otra capa al ocultar la presencia de un área protegida dentro del archivo.
DriveCrypt cifra y descifra datos de forma transparente en segundo plano. La ayuda de DriveCrypt indica que normalmente los usuarios no notan pérdida de rendimiento; según el ordenador, puede producirse una diferencia medible de alrededor del 1–3 %. La aceleración por hardware AES está disponible en procesadores compatibles. Las particiones y los contenedores se comportan de forma distinta: en discos duros convencionales, las transferencias desde particiones suelen ser más rápidas que las de archivos contenedores.
Sí. DriveCrypt es compatible con determinados tokens USB y tokens de seguridad compatibles con PKCS#11. También puede guardar keyfiles en memorias USB. Según la configuración, al insertar el dispositivo se puede solicitar una contraseña; al retirarlo, se desmonta el área protegida asociada. Si hay archivos del volumen abiertos, el desmontaje puede tardar un momento.
SecurStar no puede restablecer una contraseña de DriveCrypt olvidada. Si lo configuró de antemano, utilice un método de acceso alternativo, como un keyfile autorizado u otra credencial de usuario. Sin una contraseña, un keyfile o un token válido, no se puede abrir el área cifrada. Guarde sus credenciales y una copia de seguridad segura en lugares distintos y fiables.
DriveCrypt puede proteger particiones, pero la conversión de una partición puede sobrescribir los datos existentes. Haga primero una copia de seguridad y compruebe cuidadosamente la partición seleccionada en el asistente. Si no está familiarizado con las particiones, empiece con un contenedor: se crea como un archivo y ofrece un espacio de trabajo protegido claramente delimitado.
La guía de activación muestra paso a paso el registro directamente desde el software, con capturas de pantalla originales.
Abrir la guía ilustrada →Descubra DriveCrypt y cree su primera área protegida.
Prueba limitada de 30 días · Consulte en la tienda los precios y las opciones de licencia.
Complemente el cifrado con SurfSolo: su túnel VPN protege el tráfico de Internet. Los servicios de destino ven la dirección IP pública del servidor VPN en lugar de la IP de su conexión. La ubicación del servidor seleccionado también puede cambiar la ubicación que detectan esos servicios.