Mot de passe
Utilisez un mot de passe pour ouvrir l’espace protégé.
Chiffrez des disques de données, des partitions, des clés USB et des conteneurs. Gardez vos espaces privés verrouillés séparément, même lorsque Windows est en cours d’utilisation.
Version d’essai limitée à 30 jours
Achetez une fois. Utilisez le logiciel à vie sur un ordinateur. Renouvelez chaque année vos droits d’assistance et de mise à niveau.
Après des recherches approfondies, Volkswagen Financial Services a choisi DriveCrypt, car sa solution pour les disques d’ordinateurs portables n’offrait pas le même niveau de protection pour les clés USB. David Hawkins, responsable du support informatique, souligne sa simplicité d’utilisation, le choix d’algorithmes reconnus, la demande de mot de passe à l’insertion d’une clé USB, sa fiabilité et le service de SecurStar.
 David Hawkins · Responsable du support informatique, Volkswagen Financial Services (UK) Ltd.
Selon votre configuration, accédez à votre espace avec un mot de passe seul ou ajoutez une seconde clé d’accès.
Utilisez un mot de passe pour ouvrir l’espace protégé.
Associez votre mot de passe à un fichier-clé.
Ajoutez un jeton USB compatible comme clé d’accès physique.
DriveCrypt chiffre et déchiffre automatiquement les données en arrière-plan. Travaillez avec vos fichiers comme d’habitude, sans changer vos habitudes.
Les données de l’espace protégé par DriveCrypt sont stockées chiffrées sur le disque, la partition, dans le conteneur ou sur la clé USB.
DriveCrypt déchiffre en temps réel dans la mémoire les données nécessaires. Windows et votre application les rendent accessibles pendant que vous travaillez.
Avant que les données modifiées soient écrites sur le support, DriveCrypt les chiffre à nouveau automatiquement.
L’espace chiffré par DriveCrypt reste protégé et ne peut pas être lu sur un autre ordinateur sans identifiants valides. Pour un conteneur, cela s’applique au fichier conteneur ; pour une partition chiffrée, à la partition protégée.
Lorsqu’un espace protégé est ouvert, Windows et les applications autorisées peuvent accéder à ses données. Le déchiffrement en mémoire vous permet de travailler normalement avec vos fichiers.L’assistant vous guide dans la configuration. Votre conteneur chiffré apparaît comme un lecteur : ouvrez, modifiez et enregistrez vos fichiers comme d’habitude.
Même lorsque Windows est en marche, vos conteneurs privés restent verrouillés jusqu’à ce que vous les ouvriez. Idéal pour protéger des photos, des données financières et des projets confidentiels sur un ordinateur partagé.
Un disque système chiffré protège un ordinateur éteint. Ajoutez des espaces de données verrouillables séparément, des supports externes chiffrés et des moyens de dissimuler des contenus sensibles.
Créez un espace visible contenant des données préparées et, à l’intérieur, un espace caché supplémentaire. Le mot de passe extérieur ouvre l’espace visible ; un second mot de passe donne accès à vos données confidentielles. Sans ce second mot de passe, l’espace caché est indétectable : c’est le déni plausible.
Dissimulez un volume chiffré complet dans un fichier audio WAV adapté et ouvrez-le comme un lecteur lorsque vous en avez besoin.
Configurez une clé USB comme jeton cryptographique et utilisez-la pour ouvrir et verrouiller vos conteneurs et partitions.
Inutile de comparer les algorithmes de chiffrement. Utilisez les paramètres recommandés par l’assistant. DriveCrypt chiffre automatiquement les fichiers lorsque vous les enregistrez et les déchiffre lorsque vous les consultez.
Choisissez un conteneur chiffré, une partition de données ou un périphérique USB. L’assistant de configuration vous guide à chaque étape.
Utilisez votre mot de passe ou un jeton configuré pour déverrouiller vos fichiers. Ils apparaissent comme un lecteur.
Ouvrez, modifiez et enregistrez vos fichiers comme d’habitude. Une fois terminé, verrouillez le lecteur pour en protéger à nouveau le contenu.
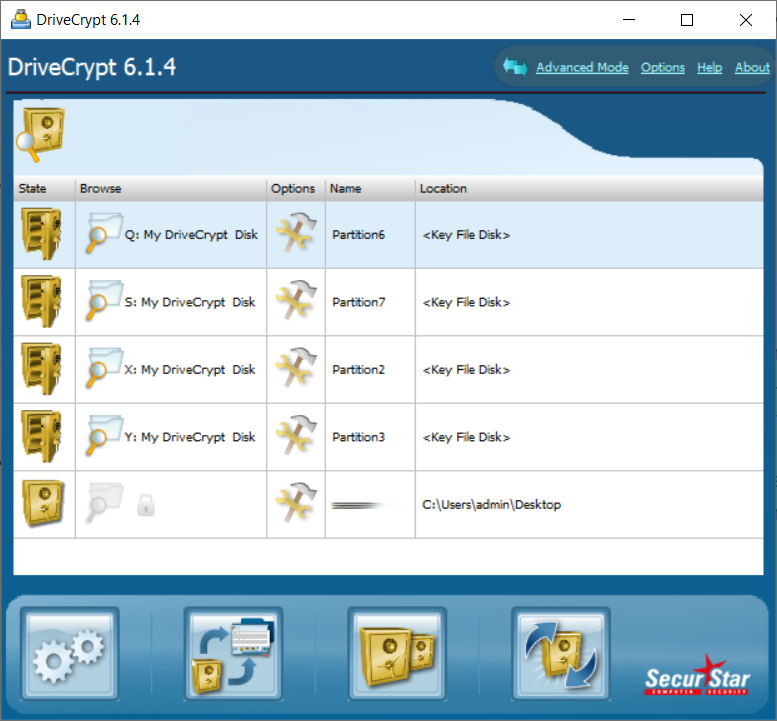
Une interface claire et simple, avec des paramètres recommandés déjà sélectionnés. Créez, ouvrez et fermez des conteneurs et espaces protégés sans devoir choisir d’emblée chaque option technique.
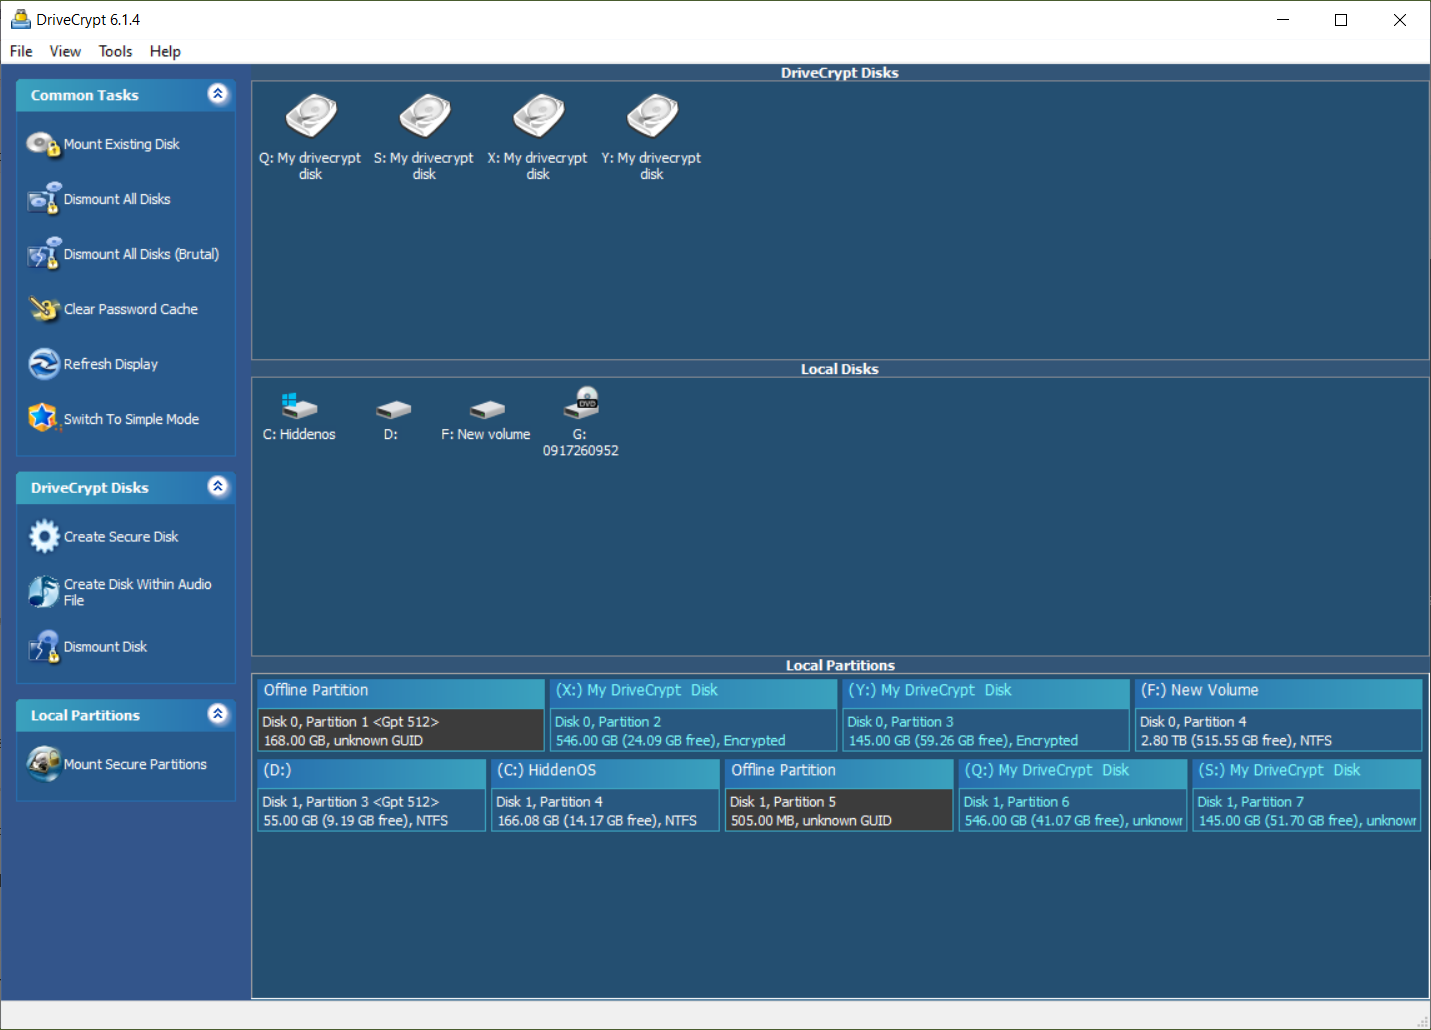
Accédez aux paramètres avancés pour configurer vous-même les options de chiffrement et les fonctionnalités supplémentaires, comme les algorithmes, les jetons ou les scripts.
DriveCrypt est disponible en allemand, anglais, italien et portugais.
Si vous avez des questions sur DriveCrypt, contactez directement l’assistance SecurStar. Pour toute demande concernant votre licence, utilisez l’espace d’assistance.
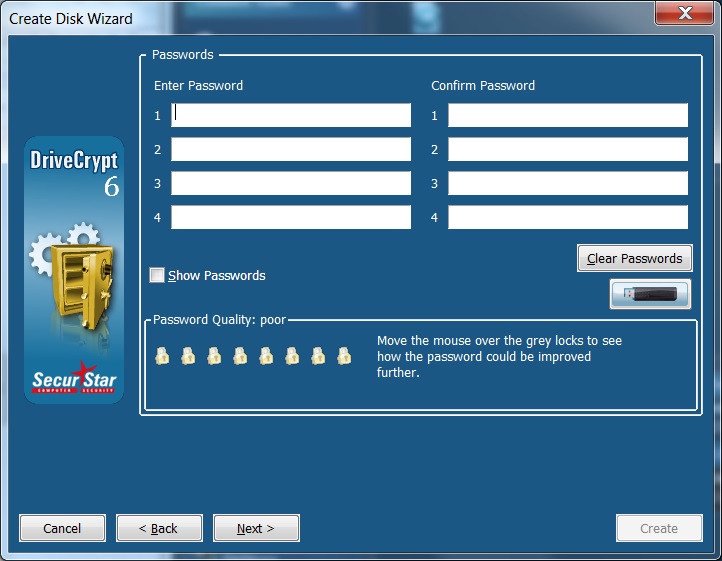
Contacter l’assistance →Un chiffrement robuste exige des identifiants robustes. DriveCrypt prend en charge jusqu’à quatre lignes de mot de passe pour un conteneur ou une partition ; elles doivent être saisies dans le même ordre lors du déverrouillage. L’indicateur de qualité du mot de passe vous aide à faire votre choix.
Simple à utiliser au quotidien et flexible lorsque vous en avez besoin : fonctionnalités de protection supplémentaires, jetons matériels et langage de script intégré.
Le mode de saisie Red Screen, disponible en option, contourne les fenêtres de saisie habituelles de Windows et est conçu pour gêner certaines formes d’interception de mots de passe.
Connectez les jetons de sécurité compatibles PKCS#11 pris en charge au moyen de leur bibliothèque de pilotes et stockez-y les fichiers-clés. Cette fonction s’intègre aux infrastructures de jetons existantes.
Créez, montez et démontez des conteneurs et des partitions à l’aide de scripts. Exécutez des tâches récurrentes depuis la console de scripts intégrée ou des fichiers .dclua, y compris en ligne de commande.
Des fichiers-clés supplémentaires donnent accès au volume sans partager son mot de passe. Définissez une date d’expiration et des plages horaires autorisées, puis révoquez l’accès par fichier-clé si nécessaire.
Utilisez le mode Traveller pour ouvrir des conteneurs sur d’autres ordinateurs Windows compatibles, sans y installer DriveCrypt de façon permanente. Préparez-le avec la version complète et emportez-le sur un support amovible.
Démontez les espaces de données après une période d’inactivité configurable, utilisez des raccourcis clavier pour les actions courantes et verrouillez la console au besoin. Moins de manipulations répétitives au quotidien.
La prise en charge de PKCS#11 dépend du jeton utilisé et de la bonne implémentation de sa bibliothèque de pilotes PKCS#11. Une clé USB ordinaire contenant un fichier-clé n’est pas un jeton de sécurité PKCS#11.
Scripts : moteur Lua 5.1 intégré avec extensions DriveCrypt ; exécutez les scripts depuis la console, dans des fichiers .dclua ou avec le paramètre -script.
Red Screen ajoute une protection de la saisie des mots de passe contre certains keyloggers. Il ne protège pas de façon générale contre tous les logiciels malveillants ; consultez le manuel pour connaître les exigences liées à la disposition du clavier et à l’utilisation.
Le mode Traveller ouvre des conteneurs sur les systèmes Windows compatibles ; l’édition portable n’ouvre pas les partitions chiffrées. Les exigences système et les autorisations d’accès nécessaires restent applicables.
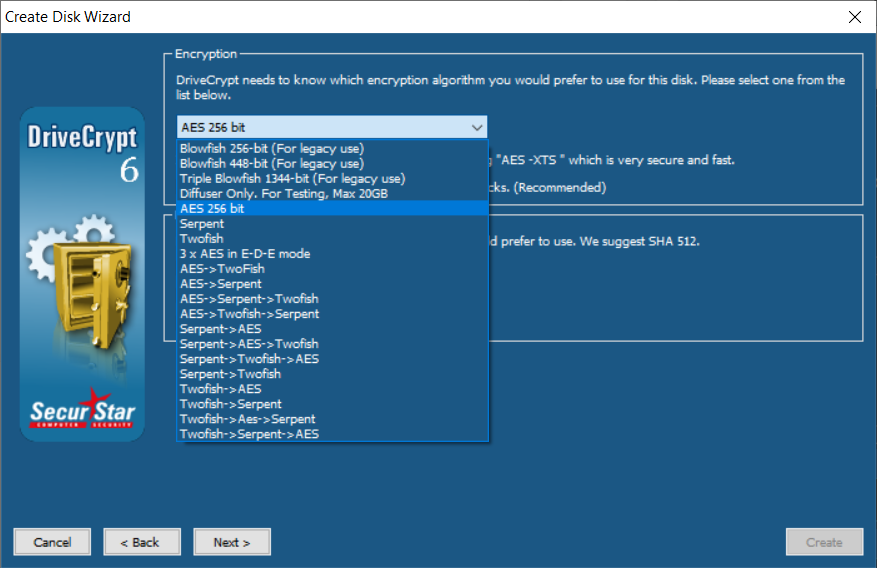
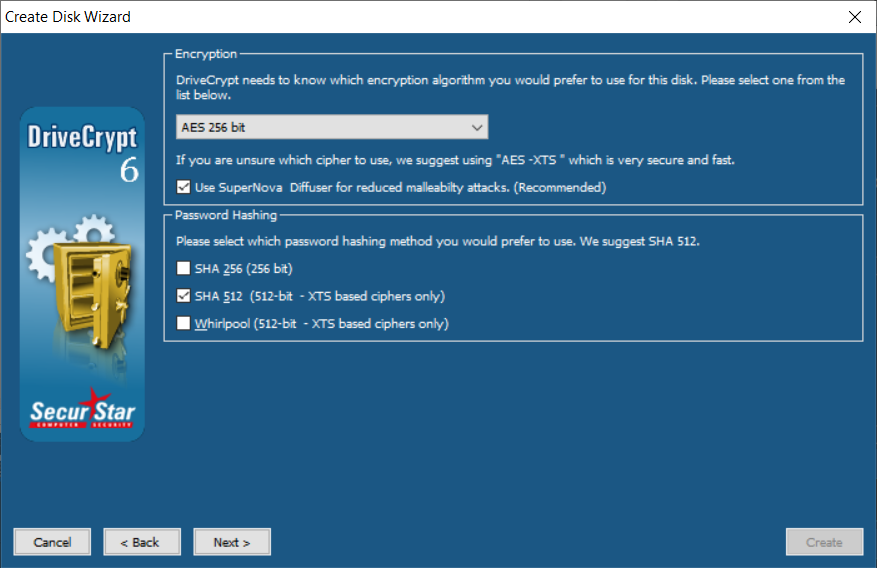
Choisissez AES, Serpent ou Twofish en mode XTS, séparément ou en cascade. Chaque algorithme d’une cascade utilise ses propres clés. La prise en charge matérielle d’AES accélère le chiffrement sur les processeurs compatibles.
En option, le diffuseur SuperNova traite chaque bloc de données de 512 octets avec sa propre clé avant le chiffrement. Après le déchiffrement, la diffusion est inversée. Les modifications se propagent sur tout le bloc, ce qui complique certaines attaques de manipulation ciblées.
Découvrir les options techniques →Commencez avec les paramètres recommandés. Pour des besoins spécifiques, choisissez votre algorithme ou combinez-en plusieurs.
Clé d’une longueur maximale de 1 344 bits avec Triple Blowfish.
SHA-256, SHA-512 et Whirlpool. SHA-512 et Whirlpool sont disponibles avec les algorithmes utilisant XTS.
Le choix de la fonction de hachage est une étape du traitement du mot de passe. La résistance aux tentatives de devinette dépend également du mot de passe et de la dérivation de clé utilisée.
Une protection supplémentaire contre la manipulation ciblée des données : le diffuseur SuperNova de SecurStar propage les modifications à l’ensemble d’un segment de données de 512 octets, renforçant la protection contre les attaques par malléabilité. Il utilise l’accélération matérielle sur les processeurs pris en charge.
Les 4 096 bits désignent la taille du segment de données, et non une longueur de clé supplémentaire. La diffusion ne constitue pas une vérification cryptographique de l’intégrité.
Choisissez l’algorithme adapté et associez-le à SuperNova pour bénéficier d’une protection supplémentaire si nécessaire.
Pour Windows 11 et les versions antérieures de Windows. DriveCrypt 6 ouvre les conteneurs de toutes les versions précédentes de DriveCrypt, depuis la toute première. Il ouvre également les conteneurs ScramDisk, E4M et TrueCrypt.
DriveCrypt s’inscrit dans la continuité de ScramDisk et E4M. En 2001, leurs développeurs se sont associés à l’expert en sécurité Wilfried Hafner et à l’ingénieur Pompeo Busnello pour fonder SecurStar.
Compatibilité et détails ↓DriveCrypt Plus Pack chiffre votre système d’exploitation et protège votre ordinateur lorsqu’il est éteint. DriveCrypt ajoute une protection au quotidien : après le démarrage de Windows, vos espaces privés restent verrouillés jusqu’à ce que vous choisissiez de les ouvrir.
| Windows | Version actuelle pour Windows 11. Autres systèmes pris en charge : Windows 10, 8.x, 7 et Windows Server 2003/2008/2012. |
|---|---|
| Cryptographie | AES-256, Serpent, Twofish et combinaisons en cascade ; Blowfish 256/448 bits et Triple Blowfish avec une clé d’une longueur maximale de 1 344 bits. |
| Stockage | Conteneurs, partitions de données, disques GPT, disques externes et périphériques USB ; données chiffrées également sur CD/DVD. |
| Authentification supplémentaire | Configurez des clés USB comme jetons cryptographiques et utilisez-les pour ouvrir et verrouiller des conteneurs et partitions chiffrés. Les cartes à puce et lecteurs d’empreintes compatibles sont disponibles en option. |
| Version d’essai | Version d’essai limitée à 30 jours. |
| Hachage des mots de passe | SHA-256, SHA-512 et Whirlpool ; SHA-512/Whirlpool pour les algorithmes utilisant XTS. |
| Compatibilité des formats | Toutes les versions précédentes de DriveCrypt, depuis la toute première édition ; également ScramDisk, E4M (Encryption for the Masses) et TrueCrypt. |
| Diffuseur SuperNova | Technologie de diffusion développée par SecurStar pour renforcer la protection contre les attaques par malléabilité ; traitement par segments de données de 512 octets. |
Lorsque le mot de passe de destruction est saisi, DriveCrypt détruit de façon irréversible le conteneur ou la partition protégée auquel il est associé. Les données qui s’y trouvent ne peuvent pas être récupérées.
Les conteneurs DriveCrypt ne comportent pas d’en-tête de fichier permettant de les identifier directement comme tels. Le simple changement de l’extension du fichier ne révèle donc pas qu’il s’agit d’un conteneur DriveCrypt.
Conteneurs, partitions de données complètes et disques non partitionnés : choisissez la solution adaptée à votre organisation du stockage.
La licence logicielle achetée reste valable sans limite de durée pour un ordinateur. Les droits d’assistance et de mise à niveau sont valables un an et peuvent être renouvelés. Nous vous recommandons de les maintenir à jour afin de continuer à bénéficier de l’assistance et des mises à niveau.
Selon la configuration, déverrouillez un espace protégé avec un mot de passe seul ou associez-le à un fichier-clé ou à un jeton USB. Les organisations peuvent également définir des accès utilisateurs limités et une méthode d’accès maître.
Chiffrez des clés USB et des disques externes. Selon la configuration, un jeton USB peut également servir de méthode d’accès supplémentaire aux espaces protégés.
Agrandissez ou réduisez vos conteneurs. DriveCrypt 6 propose un redimensionnement optimisé des conteneurs NTFS.
Montez et démontez les lecteurs à l’aide de raccourcis clavier. Verrouillez la console manuellement ou après une période d’inactivité.
Écrasez l’espace libre sur les supports compatibles, en complément du chiffrement.
Oui. Le mode Facile vous guide pas à pas pour créer un espace protégé et propose des paramètres recommandés afin que vous n’ayez pas à faire vous-même chaque choix technique. Vous pouvez commencer sans apprendre au préalable le vocabulaire du chiffrement. Si vous souhaitez davantage de contrôle, passez en mode Avancé et ajustez les paramètres.
Oui. Vos espaces chiffrés restent verrouillés jusqu’à ce que vous les ouvriez. DriveCrypt rend les données sélectionnées accessibles pendant que vous travaillez et chiffre à nouveau les modifications lors de leur enregistrement. Vous utilisez ainsi vos fichiers comme d’habitude. Lorsque vous refermez l’espace, son contenu est verrouillé et inaccessible aux applications et aux autres utilisateurs.
Utilisez la version d’essai limitée à 30 jours pour découvrir DriveCrypt et vérifier s’il correspond à votre façon de travailler. Avant de l’acheter, essayez l’installation et les fonctions de protection qui vous intéressent. La version d’essai est disponible dans l’espace de téléchargement.
DriveCrypt protège les espaces de données privés et les supports de stockage. DriveCrypt Plus Pack est conçu pour chiffrer le système d’exploitation Windows. Ensemble, les deux produits répondent à ces besoins : Plus Pack protège le système, tandis que DriveCrypt sécurise des espaces supplémentaires, des conteneurs et des supports amovibles. DriveCrypt est compatible avec Windows 11.
Choisissez ce que vous souhaitez protéger : DriveCrypt crée des conteneurs chiffrés, protège les partitions et les disques durs, et sécurise les clés USB et supports externes. Pour ajouter de la discrétion, vous pouvez dissimuler un espace chiffré dans un fichier audio WAV adapté. Vous pouvez ainsi choisir entre un espace de travail privé séparé et la protection de supports de stockage entiers.
Choisissez la méthode d’accès adaptée à vos besoins de sécurité : un mot de passe peut suffire, ou vous pouvez l’associer à un fichier-clé ou à un jeton USB. Un fichier-clé est un fichier qui sert de clé d’accès supplémentaire. Ces combinaisons peuvent empêcher une personne non autorisée d’ouvrir l’espace protégé avec le seul mot de passe.
La licence logicielle est valable à vie pour un ordinateur et n’expire pas. Vous pouvez continuer à utiliser la version achetée. Les droits d’assistance et de mise à niveau sont distincts : ils durent un an et peuvent être renouvelés pour continuer à bénéficier de l’assistance et des nouvelles versions.
Le déni plausible permet de créer un conteneur caché à l’intérieur d’un conteneur extérieur ou d’une partition. Le mot de passe extérieur ouvre l’espace visible et les données qu’il contient ; un autre mot de passe ouvre l’espace caché confidentiel. Si vous êtes contraint de révéler un mot de passe, vous pouvez communiquer celui de l’espace extérieur tout en gardant vos données confidentielles dans l’espace caché.
Oui. Pour toute aide concernant l’installation, la configuration ou l’utilisation quotidienne, vous pouvez contacter directement l’assistance SecurStar. Vous n’avez pas à résoudre seul vos questions techniques : notre équipe connaît le chiffrement et DriveCrypt. Les droits d’assistance et de mise à niveau durent un an et peuvent être renouvelés séparément de la licence logicielle à vie.
Réponse courte :Selon ce modèle, la durée moyenne attendue de la recherche est d’environ 4 867 ans. Une recherche exhaustive des 19 options DriveCrypt prend environ 4 871 ans.
Hypothèses :Triple Blowfish, avec trois clés pouvant atteindre 448 bits chacune, offre un espace de clés de 21,344combinaisons de clés possibles. Le modèle suppose 1 000 ordinateurs vérifiant chacun un milliard de clés par seconde, soit un débit combiné de 1 000 milliards de vérifications par seconde. La puissance de calcul augmente de 20 % par an dans ce modèle ; historiquement, les gains de performances ont varié d’environ 10 à 20 %, selon la période et l’indicateur retenu.
Comment vérifier le calcul :Un milliard de vérifications par seconde sur 1 000 ordinateurs équivaut à 1012vérifications par seconde. Cela représente environ 3,16 × 10¹⁹vérifications la première année. Avec une puissance de calcul qui augmente de 20 % par an, le travail cumulé aprèstans est d’environ3.16 × 1019 × (1.2t − 1) ÷ 0.2. Une recherche exhaustive d’un espace de clés de 1 344 bits prendrait donc environ 4 855 ans.
Pourquoi les 19 options ne multiplient-elles pas le temps par 19 ?À puissance de calcul constante, 19 options de taille égale nécessiteraient 19 fois plus de travail. Toutefois, dans ce modèle, la puissance de calcul augmente chaque année. La recherche exhaustive des 19 options prendrait donc environ 4 871 ans, soit près de 16 ans de plus qu’une recherche exhaustive dans une seule option. Si chaque option est aussi probable et que les clés sont vérifiées uniformément, la durée moyenne attendue est d’environ 4 867 ans.
Ces chiffres proviennent d’un modèle théorique fondé sur un débit de vérification supposé ; ils ne constituent ni un test comparatif d’un ordinateur précis ni une mesure de l’implémentation de DriveCrypt. Le modèle ne tient compte ni des difficultés supplémentaires — détecter d’abord des données dissimulées, puis identifier la bonne option — ni des mécanismes anti-brute-force intégrés à DriveCrypt. DriveCrypt ralentit également les tentatives automatisées de deviner un mot de passe. Un mot de passe faible ou réutilisé peut toutefois être deviné plus rapidement.
DriveCrypt n’a jamais été cassé. Au cours des 20 dernières années, SecurStar a proposé plus de 100 000 € de récompenses au total pour toute attaque réussie contre DriveCrypt ; aucune preuve de réussite n’a été présentée. Cela témoigne de notre engagement en faveur d’un chiffrement robuste et d’un développement continu. Comme pour tout logiciel de sécurité, choisissez également un mot de passe fort et unique, et conservez vos identifiants d’accès en lieu sûr.
Non. DriveCrypt ne comporte aucune porte dérobée destinée à SecurStar ou aux autorités gouvernementales. SecurStar a été fondée en Allemagne afin de proposer un chiffrement robuste sans porte dérobée imposée par les pouvoirs publics. L’Allemagne soutient le chiffrement fort, en accord avec notre engagement à protéger les données de nos clients sans compromis. Une méthode d’accès maître supplémentaire n’existe que si vous la configurez vous-même à l’avance. Conservez votre mot de passe et, le cas échéant, votre fichier-clé ou votre jeton en lieu sûr : sans identifiants valides, un espace chiffré ne peut pas être ouvert.
BitLocker permet de chiffrer simplement un disque entier. DriveCrypt offre davantage de flexibilité pour protéger des espaces de données spécifiques : chiffrez des conteneurs, partitions, disques de données et clés USB ; ouvrez et verrouillez les espaces protégés quand vous le souhaitez ; dissimulez des données dans des conteneurs cachés ou des fichiers audio WAV adaptés. Même après le démarrage de Windows, vos espaces DriveCrypt restent verrouillés jusqu’à leur ouverture. DriveCrypt Plus Pack chiffre l’ordinateur entier, système d’exploitation compris, et protège le démarrage grâce à une authentification avant le chargement de Windows. Si vous souhaitez un chiffrement simple de tout le disque, BitLocker constitue une solution directe. Si vous recherchez davantage de contrôle et des fonctions de confidentialité supplémentaires, DriveCrypt Plus Pack est une alternative. En combinant DriveCrypt Plus Pack et DriveCrypt, vous protégez l’ordinateur entier tout en gardant certains espaces privés verrouillés séparément après votre connexion à Windows.
Sur de nombreux appareils Windows personnels, la clé de récupération BitLocker est sauvegardée dans le compte Microsoft. Le titulaire du compte peut la récupérer ; dans certaines circonstances, les données enregistrées dans le compte peuvent également être accessibles à Microsoft ou aux autorités gouvernementales. Sur les appareils professionnels ou scolaires, le service informatique de l’organisation gère souvent la clé. Avec DriveCrypt et DriveCrypt Plus Pack, aucune clé n’est envoyée à Microsoft ou à SecurStar, ni stockée dans un compte cloud. Vous gardez le contrôle de vos identifiants d’accès. SecurStar ne peut pas ouvrir vos données chiffrées et n’a aucune porte dérobée.
Un fichier-clé est un fichier spécialement créé qui permet à un autre utilisateur autorisé d’ouvrir un espace chiffré sans que vous ayez à partager le mot de passe du volume. Le fichier-clé peut lui-même être protégé par un mot de passe. Selon la configuration, vous pouvez limiter sa durée de validité ou autoriser son utilisation uniquement à certaines heures. Vous accordez ainsi un accès contrôlé et pouvez révoquer le fichier-clé par la suite.
DriveCrypt peut dissimuler un volume chiffré dans des fichiers audio WAV adaptés. Le manuel indique un format stéréo 16 bits non compressé et une taille minimale de 2 Mo. Selon la capacité choisie, DriveCrypt utilise une partie de l’espace audio disponible. Les données dissimulées restent chiffrées ; la stéganographie ajoute une couche de discrétion en cachant dans le fichier la présence d’un espace protégé.
DriveCrypt chiffre et déchiffre les données de manière transparente en arrière-plan. L’aide de DriveCrypt indique que les utilisateurs ne remarquent généralement aucune baisse de performances ; selon l’ordinateur, une différence mesurable d’environ 1 à 3 % peut toutefois se produire. L’accélération matérielle AES est disponible sur les processeurs compatibles. Les conteneurs et les partitions de données ont des comportements différents : sur les disques durs classiques, les transferts sur partition sont généralement plus rapides que ceux effectués dans un fichier conteneur.
Oui. DriveCrypt prend en charge les jetons USB adaptés ainsi que les jetons de sécurité compatibles PKCS#11. Vous pouvez également stocker des fichiers-clés sur des clés USB. Selon la configuration, l’insertion du périphérique peut déclencher une demande de mot de passe ; son retrait démonte l’espace protégé associé. Si des fichiers du volume sont encore ouverts, le démontage peut prendre quelques instants.
SecurStar ne peut pas réinitialiser un mot de passe DriveCrypt oublié. Si vous l’avez configurée à l’avance, utilisez une autre méthode d’accès, par exemple un fichier-clé autorisé ou les identifiants d’un autre utilisateur. Sans mot de passe, fichier-clé ou jeton valide, l’espace chiffré ne peut pas être ouvert. Conservez vos identifiants et une sauvegarde sécurisée dans des lieux distincts et fiables.
DriveCrypt peut protéger des partitions, mais leur conversion peut écraser les données existantes. Sauvegardez d’abord vos fichiers et vérifiez soigneusement la partition sélectionnée dans l’assistant. Si vous ne maîtrisez pas le partitionnement, commencez par un conteneur : créé sous la forme d’un fichier, il constitue un espace de travail protégé clairement délimité.
Le guide d’activation vous montre comment enregistrer le logiciel, étape par étape, à l’aide de captures d’écran originales.
Ouvrir le guide illustré →Découvrez DriveCrypt et créez votre premier espace protégé.
Version d’essai limitée à 30 jours · Consultez la boutique pour connaître les prix et les options de licence.
Complétez votre chiffrement avec SurfSolo : son tunnel VPN protège votre trafic Internet. Les services consultés voient l’adresse IP publique du serveur VPN à la place de celle de votre connexion. L’emplacement du serveur choisi peut également modifier la localisation détectée par ces services.