密码
使用密码打开受保护区域。
加密数据磁盘、分区、USB 闪存盘和容器。即使 Windows 正在运行,私人区域也可单独保持锁定。
30 天限时试用版
一次购买,授权在一台电脑上永久使用。支持与升级权益按年续订。
Volkswagen Financial Services 经过评估后选择了 DriveCrypt,因为其笔记本磁盘加密方案无法为 USB 闪存盘提供同等保护。IT 支持经理 David Hawkins 称赞了 DriveCrypt 的易用性、多种算法选择、插入 USB 闪存盘时的密码提示、可靠性以及 SecurStar 的服务。
 David Hawkins · IT 支持经理,Volkswagen Financial Services (UK) Ltd.
根据您的配置,您可以仅使用密码解锁,也可以再添加一种访问密钥。
使用密码打开受保护区域。
将密码与密钥文件结合使用。
添加兼容的 USB 令牌,作为实体访问密钥。
DriveCrypt 在后台自动加密和解密数据。您无需改变日常操作习惯,即可像往常一样处理文件。
DriveCrypt 保护区域中的数据以加密形式存储在磁盘、分区、容器或 USB 闪存盘中。
DriveCrypt 会在内存中实时解密当前所需的数据,供 Windows 和应用程序在您工作时使用。
修改后的数据写入存储设备前,DriveCrypt 会自动重新加密。
DriveCrypt 加密区域仍受保护;没有有效凭据,无法在另一台电脑上直接读取。容器加密保护的是容器文件,分区加密保护的是相应分区。
加密区域打开期间,Windows 和获授权的应用程序可以访问其中的数据。数据在内存中解密,因此您可以照常使用文件。设置向导会引导您完成配置。加密容器会显示为一个磁盘,您可以像往常一样打开、编辑和保存文件。
即使 Windows 正在运行,您的私人容器仍会保持锁定,直到您主动解锁。适合在共用电脑上保护照片、财务资料和机密项目。
系统磁盘加密可保护关机状态下的电脑。您还可以添加可单独锁定的数据区、加密外置存储设备,以及隐藏敏感内容的功能。
您可以在一个可见区域中创建额外的隐藏区域。外层密码打开可见区域,另一密码打开机密数据。没有第二个密码,无法发现隐藏区域,从而实现可信的否认性。
将完整的加密卷隐藏在符合条件的 WAV 音频文件中;需要使用时,可将其作为磁盘打开。
将 USB 闪存盘配置为加密令牌,用它来解锁或锁定容器和分区。
您无需比较各种加密算法,只需使用向导推荐的设置。DriveCrypt 会在您保存文件时自动加密,并在读取时自动解密。
选择加密容器、数据分区或 USB 设备。设置向导将引导您完成各个步骤。
使用密码或已配置的令牌解锁文件,文件随后会显示为一个磁盘。
像往常一样打开、编辑和保存文件。完成后锁定磁盘,再次保护其中的内容。
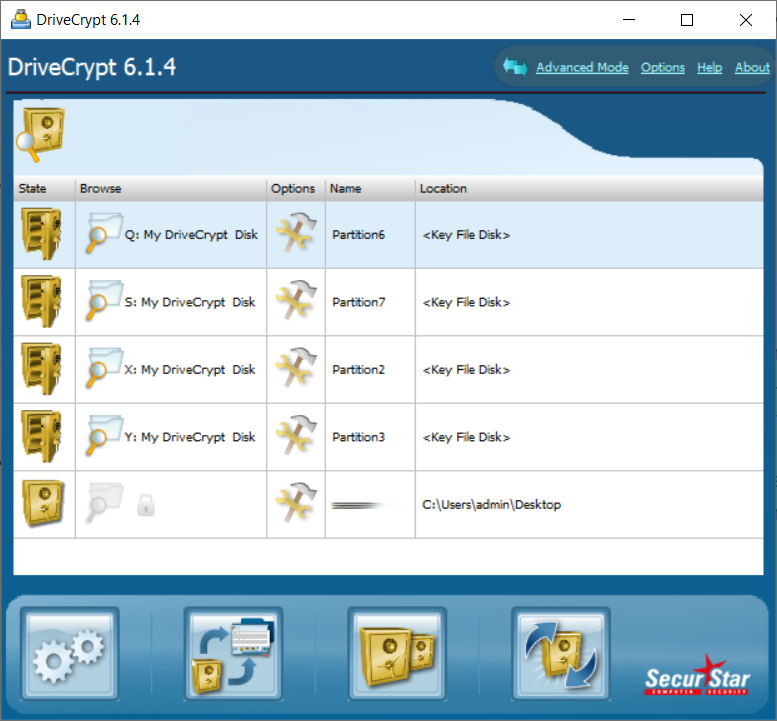
界面清晰简洁,并已选好推荐设置。无需先逐项配置技术选项,即可创建、打开和关闭容器及受保护区域。
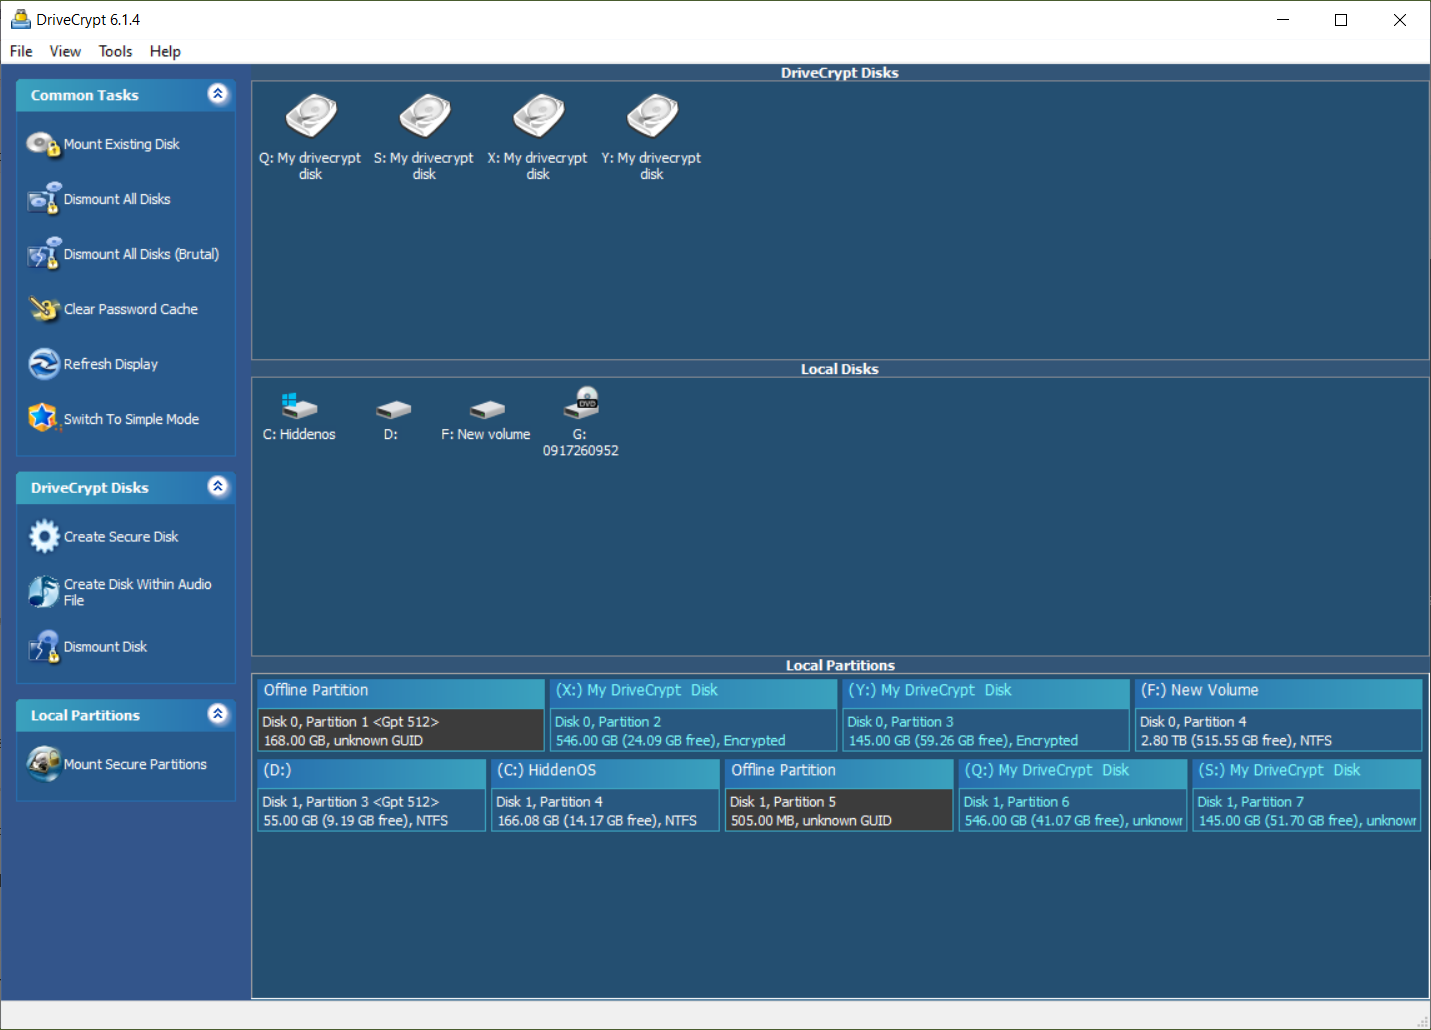
如果您想自行配置算法、令牌或脚本等加密选项和附加功能,可使用高级设置。
DriveCrypt 提供德语、英语、意大利语和葡萄牙语版本。
如果您对 DriveCrypt 有疑问,可以直接联系 SecurStar 支持团队。许可证相关问题请通过客户支持专区提交。
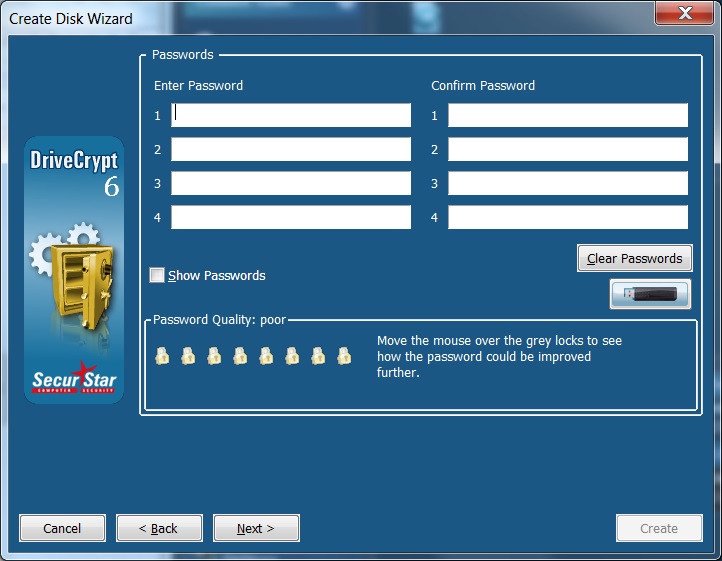
联系技术支持 →强加密需要强凭据。DriveCrypt 支持为容器或分区设置最多四行密码,解锁时按相同顺序输入。密码强度指示器可帮助您选择。
日常操作简单,需要时又足够灵活:提供额外保护功能、硬件令牌和集成脚本语言。
可选的 Red Screen 密码输入模式绕过常规 Windows 输入对话框,旨在阻止某些形式的密码截取。
通过驱动程序库连接受支持的 PKCS#11 兼容安全令牌,并将密钥文件存储在令牌上。可融入现有令牌基础设施。
通过脚本创建、挂载和卸载容器及分区。可使用集成脚本控制台或 .dclua 文件运行重复任务,也支持命令行执行。
无需共享加密卷密码,即可通过额外密钥文件授予访问权限。您可以设置到期日期和允许使用的时间,并在需要时撤销密钥文件访问权限。
使用 Traveller 模式,无需永久安装 DriveCrypt,即可在其他符合条件的 Windows 电脑上打开容器。请先用完整版准备 Traveller,并将其放在可移动存储设备上。
可在设定的闲置时间后自动卸载数据区;使用快捷键执行常用操作,并按需锁定控制台。让日常操作更简便。
PKCS#11 支持取决于令牌设备以及正确实现的 PKCS#11 驱动程序库。存有密钥文件的普通 USB 闪存盘并不等同于 PKCS#11 安全令牌。
脚本功能:集成 Lua 5.1 引擎并扩展 DriveCrypt 功能;可通过控制台、.dclua 文件或 -script 参数运行脚本。
Red Screen 可增强密码输入环节对某些键盘记录程序的防护能力,但不提供针对所有恶意软件的全面保护。键盘布局和使用要求请参阅手册。
Traveller 模式可在符合条件的 Windows 系统上打开容器;便携版不能打开加密分区。使用时仍须满足相应系统和访问权限要求。
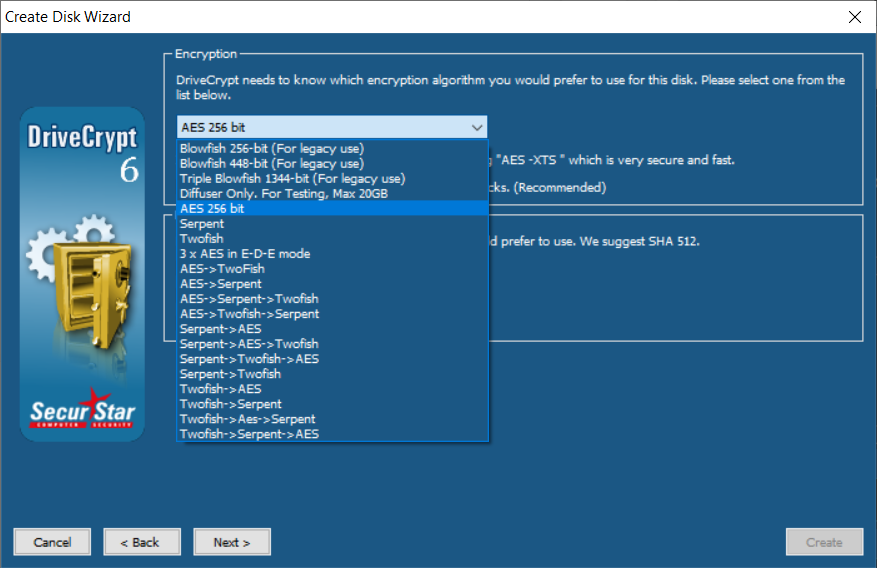
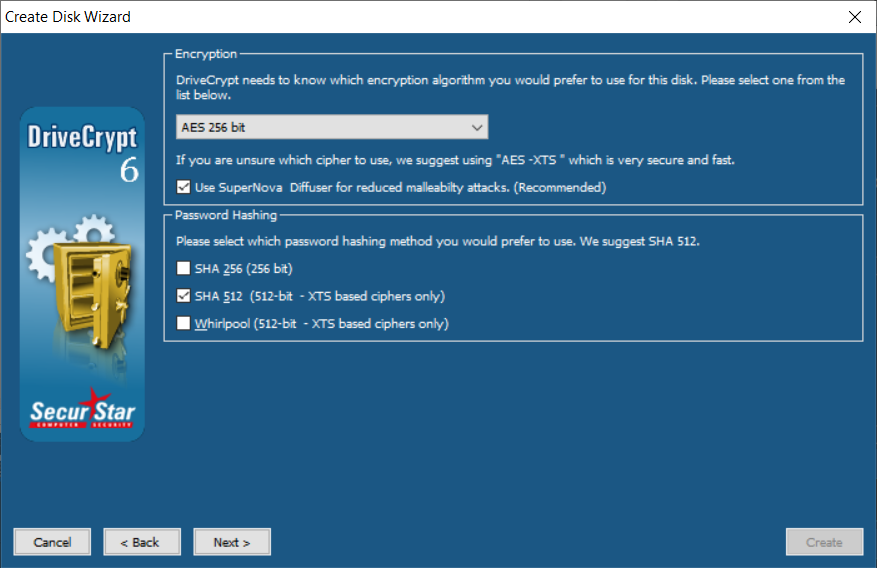
可选择单独使用 AES、Serpent 或 Twofish 的 XTS 模式,也可级联组合。级联中的每种算法使用各自的密钥。兼容处理器可通过 AES 硬件支持加快加密。
可选的 SuperNova Diffuser 会在加密前使用独立密钥处理每个 512 字节数据块。解密后再逆向还原扩散处理。数据变化会扩散到整个数据块,从而增加某些定向篡改攻击的难度。
了解技术选项 →使用推荐设置即可轻松开始。若有特定需求,也可自行选择加密算法或组合多种算法。
Triple Blowfish 密钥长度最高可达 1,344 位。
支持 SHA-256、SHA-512 和 Whirlpool。XTS 加密算法可使用 SHA-512 和 Whirlpool。
哈希算法是密码处理的一部分。抵御密码猜测的能力还取决于密码本身和具体的密钥派生方式。
针对定向数据篡改的额外保护:SecurStar 的 SuperNova Diffuser 将变化扩散到整个 512 字节数据段,增强对可塑性攻击的防护,并可在支持的处理器上使用硬件加速。
4,096 位指数据段大小,并非额外的密钥长度。扩散处理不等同于密码学完整性校验。
选择合适的加密算法,并可按需结合 SuperNova 获得额外保护。
适用于 Windows 11 及更早版本的 Windows 系统。DriveCrypt 6 可打开所有以往版本创建的容器,包括最初版本;也可打开 ScramDisk、E4M 和 TrueCrypt 容器。
DriveCrypt 延续了 ScramDisk 和 E4M 的技术发展历程。2001 年,两款产品的开发者与安全专家 Wilfried Hafner、工程师 Pompeo Busnello 携手创立 SecurStar。
兼容性与详情 ↓DriveCrypt Plus Pack 加密操作系统,保护关机状态下的电脑。DriveCrypt 则为日常使用增添保护:Windows 启动后,私人数据区仍保持锁定,直到您选择解锁。
| Windows | 当前版本适用于 Windows 11。其他支持的系统:Windows 10、8.x、7 以及 Windows Server 2003/2008/2012。 |
|---|---|
| 密码技术 | AES-256、Serpent、Twofish 及级联组合;Blowfish 256/448 位,以及密钥长度最高达 1,344 位的 Triple Blowfish。 |
| 存储方式 | 支持容器、数据分区、GPT 磁盘、外置硬盘和 USB 设备;也可加密 CD/DVD 上的数据。 |
| 附加身份验证 | 可将 USB 闪存盘配置为加密令牌,用于解锁和锁定加密容器及分区。也可选用兼容的智能卡和指纹读取器。 |
| 试用版 | 30 天限时试用版。 |
| 密码哈希 | 支持 SHA-256、SHA-512 和 Whirlpool;XTS 加密可使用 SHA-512/Whirlpool。 |
| 格式兼容性 | 兼容从首个版本至今的所有 DriveCrypt 格式,以及 ScramDisk、E4M(Encryption for the Masses)和 TrueCrypt。 |
| SuperNova Diffuser | 采用自主研发的扩散技术,在 512 字节数据段上处理,增强对可塑性攻击的防护。 |
输入销毁密码后,DriveCrypt 会不可逆地销毁该密码所对应的受保护容器或分区,其中存储的数据将无法恢复。
DriveCrypt 容器不包含能直接表明其身份的文件头。因此,仅凭文件扩展名无法判断某个文件是否为 DriveCrypt 容器。
可根据存储布局加密容器文件、整个数据分区或未分区的磁盘。
已购买的软件许可证适用于一台电脑,永久有效,不会过期。支持与升级权益有效期为一年,可续订。建议及时续订,以继续获得技术支持和升级。
根据配置,您可以仅使用密码解锁,也可以将密码与密钥文件或 USB 令牌结合使用。企业还可设置受限用户访问权限及管理员访问方式。
加密 USB 闪存盘和外置硬盘。根据配置,USB 令牌也可作为访问受保护区域的附加方式。
扩展或缩小容器。DriveCrypt 6 针对 NTFS 容器提供了优化的调整大小功能。
使用快捷键挂载或卸载磁盘。可手动锁定控制台,也可在闲置后自动锁定。
除加密功能外,还可覆盖符合条件的存储设备上的空闲空间。
可以。简易模式会逐步引导您创建受保护区域,并采用推荐设置,因此您无需自行决定所有技术选项。您不必先学习加密术语即可开始使用。需要更多控制时,可切换到高级模式自行调整设置。
可以。加密区域会一直保持锁定,直到您主动打开。工作期间,DriveCrypt 会让所选数据可用,并在保存修改时重新加密,因此您可以照常使用文件。关闭该区域后,其中的内容便会对应用程序和其他用户重新锁定。
您可以通过 30 天限时试用版熟悉 DriveCrypt,并了解它是否适合您的使用方式。购买前可先体验安装流程及您关注的保护功能。请前往下载专区获取试用版。
DriveCrypt 用于保护私人数据区和存储设备。DriveCrypt Plus Pack 则用于加密 Windows 操作系统。两款产品组合使用,可同时保护系统和额外的数据区、容器及可移动存储设备。DriveCrypt 兼容 Windows 11。
您可以自行选择保护对象:DriveCrypt 可创建加密容器、保护分区和硬盘,并加密 USB 闪存盘及外置存储设备。若需要进一步隐藏数据,还可将加密区域隐藏在符合条件的 WAV 音频文件中。您既可以建立独立的私人工作区,也可以保护整个存储设备。
您可以根据安全需求选择访问方式:仅使用密码,或将密码与密钥文件、USB 令牌结合使用。密钥文件是一种额外的访问密钥。采用组合方式后,未经授权者可能需要密码以外的凭据才能打开受保护区域。
软件许可证适用于一台电脑,永久有效,不会过期。您可以继续使用已购买的版本。技术支持与升级权益另行提供,有效期为一年,可续订以继续获得帮助和新版本。
可信的否认性是指可以在外层容器或分区中创建隐藏容器。外层密码打开可见区域及其中的数据,另一密码则打开机密的隐藏区域。如果您被迫交出密码,可以提供外层密码,同时让机密数据继续留在隐藏区域中。
可以。如果您在安装、设置或日常使用中需要帮助,可直接联系 SecurStar 支持团队。我们的团队熟悉加密技术和 DriveCrypt,可以协助您解决技术问题。支持与升级权益有效期为一年,可与永久软件许可证分开续订。
简要回答:按此模型计算,预计平均需要约 4,867 年;依次完整搜索 DriveCrypt 的全部 19 种选项,则约需 4,871 年。
计算假设:Triple Blowfish 使用三把密钥,每把最长 448 位,密钥空间为 2 的1,344种可能组合。模型假设有 1,000 台电脑,每台每秒检查 10 亿个密钥,合计每秒检查 1 万亿次。模型中计算能力每年提高 20%;历史上,根据时期和衡量指标不同,性能提升大致在 10% 至 20% 之间。
计算过程:1,000 台电脑各自每秒检查 10 亿次,合计即每秒 1012次检查,第一年约可完成 3.16 × 10¹⁹次检查。若计算能力每年增长 20%,经过t年后累计完成的检查次数约为3.16 × 1019× (1.2t− 1) ÷ 0.2。因此,完整搜索一个 1,344 位密钥空间约需 4,855 年。
为什么 19 种选项没有让所需年数乘以 19?如果计算能力保持不变,19 种规模相同的选项确实需要 19 倍的计算量。但在这个模型中,计算能力每年都会增长。因此,完整搜索全部 19 种选项约需 4,871 年,比完整搜索一种选项多约 16 年。如果每种选项的可能性相同,且按相同速度检查密钥,预计平均约需 4,867 年。
这些数字是基于假设检查速度的理论模型,并非特定电脑的基准测试,也不是对 DriveCrypt 实际实现速度的测量。模型没有计入额外障碍:攻击者首先要发现数据被隐藏,然后还要找出正确选项;DriveCrypt 内置的反暴力破解机制也未计入。DriveCrypt 还会减缓自动密码尝试。弱密码或重复使用的密码仍可能更快被猜中。
截至目前,DriveCrypt 尚未被破解。过去 20 年间,SecurStar 为成功破解 DriveCrypt 的挑战累计提供了超过 100,000 欧元奖金;至今没有人提交成功破解的证明。这体现了我们对强加密和持续改进的承诺。与使用任何安全软件一样,请设置强度高且唯一的密码,并妥善保管访问凭据。
没有。DriveCrypt 不含供 SecurStar 或政府机构使用的后门。SecurStar 选择在德国创立,正是因为我们希望提供不设政府强制后门的强加密技术。德国支持强加密,这与我们不妥协地保护客户数据的承诺一致。只有您预先自行配置后,才会存在额外的管理员访问方式。请妥善保管密码,以及适用时的密钥文件或令牌:没有有效凭据,就无法打开加密区域。
BitLocker 可直接加密整个磁盘。DriveCrypt 为选定数据区提供更多灵活性:加密容器、分区、数据磁盘和 USB 闪存盘;按需解锁和锁定受保护区域;还可隐藏数据,例如使用隐藏容器或符合条件的 WAV 音频文件。即使 Windows 已启动,DriveCrypt 区域仍会保持锁定,直到您打开它们。DriveCrypt Plus Pack 可加密整台电脑,包括操作系统,并在 Windows 加载前进行身份验证以保护启动过程。如果您只需要简单的全盘加密,BitLocker 是直接的选择;如果您希望获得更多控制和隐私功能,DriveCrypt Plus Pack 可作为替代方案。将 DriveCrypt Plus Pack 与 DriveCrypt 组合使用,可保护整台电脑,并在登录 Windows 后继续单独锁定选定的私人区域。
许多个人 Windows 设备会将 BitLocker 恢复密钥备份到 Microsoft 账户。账户持有人可以在那里找回密钥;在某些情况下,Microsoft 或政府机构也可能依法访问账户中存储的数据。工作或学校设备通常由组织的 IT 部门管理密钥。DriveCrypt 和 DriveCrypt Plus Pack 不会将密钥发送给 Microsoft 或 SecurStar,也不会将密钥存储在云账户中。访问凭据由您掌控。SecurStar 无法打开您的加密数据,也没有后门。
密钥文件是一种专门创建的密钥文件,可让其他获授权用户打开加密区域,而无需共享您自己的加密卷密码。密钥文件本身也可以设置密码。根据配置,您可以限制其有效期,或仅允许在特定时段使用。这样便于按需授予访问权限,并在之后撤销密钥文件。
DriveCrypt 可将加密卷隐藏在符合条件的 WAV 音频文件中。手册要求使用未压缩的 16 位立体声音频,文件至少为 2 MB。DriveCrypt 会根据所选容量使用部分可用音频空间。隐藏的数据仍经过加密;隐写功能则通过隐藏文件中存在受保护区域这一事实,增加另一层保护。
DriveCrypt 在后台透明地加密和解密数据。DriveCrypt 帮助文档指出,用户通常不会察觉性能下降;具体电脑上可能测得约 1%–3% 的差异。受支持的处理器可使用 AES 硬件加速。容器和数据分区的表现有所不同:在传统硬盘上,分区传输速度通常快于容器文件。
可以。DriveCrypt 支持符合条件的 USB 令牌和 PKCS#11 兼容安全令牌。密钥文件也可以存放在 USB 闪存盘上。根据设置,插入设备时可提示输入密码;移除设备时会卸载关联的受保护区域。如果该卷中的文件仍处于打开状态,卸载可能需要一些时间。
SecurStar 无法重置遗忘的 DriveCrypt 密码。如果您预先设置了替代访问方式,例如获授权的密钥文件或其他用户凭据,请使用该方式。没有有效密码、密钥文件或令牌,就无法打开加密区域。请妥善保管凭据,并将安全备份存放在可靠且独立的位置。
DriveCrypt 可以保护分区,但转换分区时可能覆盖现有数据。请先备份文件,并在向导中仔细确认所选分区。如果您不熟悉分区操作,可先从容器开始:容器以文件形式创建,提供边界清晰的受保护工作区。
使用 SurfSolo 完善您的加密保护:VPN 隧道可保护互联网流量。目标网站看到的是 VPN 服务器的公网 IP 地址,而非您当前连接的 IP。所选服务器的位置也会影响这些网站检测到的地理位置。